
Es wäre kein Meister des Science-Fiction-Genres, wenn es nicht die Zukunft vorhersagen würde, und genau damit begeistert das Ghost in the Shell-Franchise die Fans immer wieder. Im Geiste prophetischer Fernsehserien wie Person of Interest und Mr. Roboter, theGitSlore erinnert die Zuschauer daran, wie riesig und unendlich der dystopische Eisberg ist. Was heute an seinem Höhepunkt wie ein futuristischer Schimmer von Science-Fiction erscheint, spiegelt möglicherweise den Nebel des Krieges wider, der die realen Cybersicherheitsbedrohungen der folgenden Tage verhüllt.
Zweifellos scheint es auf dem digitalen Schlachtfeld, in das sich der Cyberspace allzu oft verwandelt, keinen Mangel an Firewalls zu umgehen, Exploits zu entdecken oder Hacker zu geben, die Spaß am Chaos haben. Einige der Fälle in „Ghost in the Shell“ lassen Fans fragen, wie schnell solche Bedrohungen zu einem Grund zur Sorge im Alltag werden könnten.
KI-Empfindungsexperimente sind nicht halb so freundlich wie die Tachikomas
Egal wie süß sich die Tachikomas fühlen, sie sind das beste Beispiel dafür, dass die KI abtrünnig wird. Im Laufe ihrer allmählichen Individualisierung werden diese entzückenden Denkfabriken immer weniger an die in ihnen kodierten Protokolle gebunden. Zum Glück für den Stand Alone Complex-Zeitplan bedeutet diese KI-Evolutionsreise nicht nur für Abschnitt 9, sondern für Millionen unschuldiger Leben ein Nettogut. Leider folgen die Segel der KI in den kalten Gewässern des militärischen Pragmatismus in unserer Welt einem viel weniger charmanten Motiv. Der Gedankengang über waffenfähige KI, wobei die Kampfanwendungen autonomer KI-Kontrollsysteme die Passagiere dieses Zuges sind, läuft auf Hochtouren, und das Risiko, dass KI abtrünnig wird, wird als notwendiges Übel dargestellt.
Beispielsweise führen bestimmte Drohnensysteme heutzutage das Konzept der Terminalautonomie weiter, indem sie KI-Steuerungssysteme so programmieren, dass sie die Drohne übernehmen. In dem Szenario, in dem die Kommunikation mit dem Drohnenbetreiber unterbrochen wird, kann eine Reihe von KI-Algorithmen anhand eigener Entscheidungen entscheiden, wer die Nutzlast erhält, und Ziele erfassen und angreifen. Auch wenn es noch weit vom Niveau der Tachikomas entfernt ist, ähnelt es doch schon ziemlich etwas wie Kenbishis T08A2 Spider Tank und stellt damit einen der schlimmsten Präzedenzfälle in der Cyberethik dar.
Vernetzte und autonome Infrastruktur ist eine Anhäufung außer Kontrolle geratener Beweise
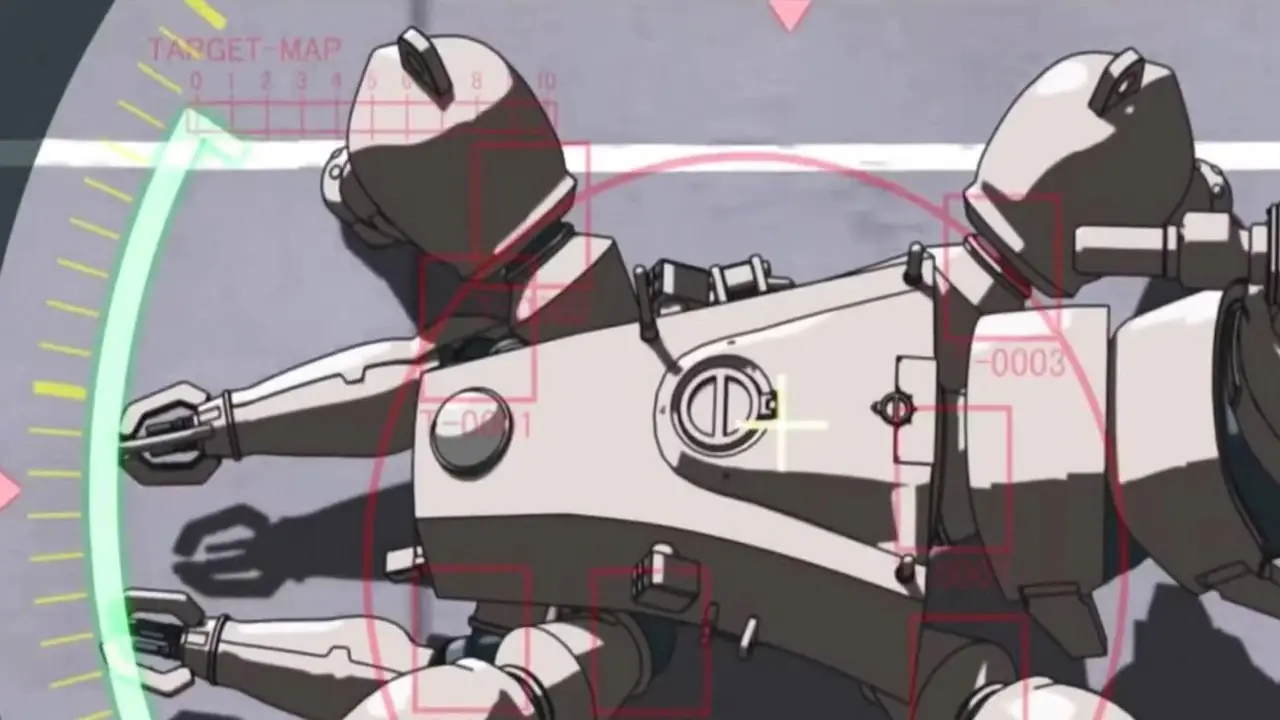
Das kollektive Abdriften der Menschheit hin zu einer hypervernetzten Gesellschaft erfordert auch Fahrzeuge, und die Bedrohung durch Hacker, die sich mit Fahrzeugen herumschlagen, fühlt sich nicht länger wie eine fiktive Szene an. Zum Glück sind wir noch nicht an dem Punkt einiger gewaltiger zerstörerischer Cyber-GTA-Vorfälle angelangt, wie etwa der Entführung der riesigen HAW206-Denkfabrik in der Stand Alone Complex-Reihe.
Anhand einer Reihe realer Vorfälle, an denen große Fahrzeughersteller beteiligt waren, lässt sich erkennen, dass viele moderne Fahrzeuge mit hackbaren Systemen vollgestopft sind. Während solche Vorfälle nach offiziellen Angaben harmlos erscheinen, deuten immer mehr Fälle auf das Gegenteil hin. Autohersteller beharren darauf, dass softwaredefinierte Fahrzeuge, die auf einer vernetzten und autonomen Infrastruktur basieren, die Zukunft seien, und dennoch scheint dieses Wunder der Technik nur noch knapp davon entfernt zu sein, zu einem dystopischen Albtraum zu werden. Es ist nur eine Frage der Zeit, bis einige Organisationen einen Weg finden, die Sicherheitsprotokolle zu umgehen.
Fire-Starter und Stuxnet sind Pioniere der Cyber-Physical System Logic Corruption

Wie uns die unterbewertete Zeitleiste von Ghost in the Shell: Arise zeigt, deckt der Fire-Starter-Virus die Schwachstellen von Cyberhirnen und Regierungen gleichermaßen auf und legt die korrumpierbare Infrastruktur beider offen. Die Stuxnet-ähnliche Architektur des Virus ermöglicht es diesem Hacker, über gemeinsame Cyberbrain-Netzwerke in die Speichermatrix eines Cyberbrains einzudringen. Mit erstaunlicher Effizienz nutzt der Virus falsche und veränderte Erinnerungen und macht seine Ziele zu ahnungslosen Schläfern.
Interessanterweise hat eine Variante des Fire-Starter-Virus-Angriffsvektors bereits das falsche Sicherheitsgefühl, das die digitale Landschaft unserer Welt mit sich bringt, in Brand gesetzt. Im Jahr 2010 griff der Stuxnet-Virus im Rahmen der Operation Olympic Games die isolierte Urananreicherungsanlage in Natanz an und drehte die Zentrifugen mit solchen Geschwindigkeiten und Intervallen, dass sie sich selbst zerstörten. Alles, was es brauchte, war ein vorprogrammierter USB-Stick, der sich Zugang zum digitalen Raum innerhalb der Anlage verschaffte, um deren Hardware in einen aus den Fugen geratenen Vorboten des nuklearen Chaos zu verwandeln.
Ein kaskadierender Netzwerkausfall durch SAC_2045 zeichnet sich seit langem ab
Mit dem „Sustainable War“-Konzept in der SAC_2045-Zeitleiste, das durch die Netflix-Version von „Ghost in the Shell“ eingeführt wurde, erhalten Fans ein interessantes Beispiel für einen kaskadenartigen Zusammenbruch eines Finanznetzwerks und seine weltweiten Auswirkungen. Ein brutaler Wechsel zu einer KI-gesteuerten Architektur der Weltwirtschaft, die auf globale Konflikte als blutrünstige Maschine setzt, verläuft so gut, wie man es erwarten würde. Wenn jemand den Zusammenbruch des Weltwirtschaftssystems aufgrund von KI auf seiner Bingokarte hätte, wäre er in der Kontinuität von SAC_2045 genau richtig.
In der Anime-Serie spielt sich das kaskadierende Scheitern des globalen Finanznetzwerks als Global Simultaneous Default ab – ein von der KI erzeugter Sarg für das Wirtschaftssystem, wie wir es kennen. Sobald es einer fortschrittlichen KI gestattet wird, Massenpanikverkäufe von Aktien und eine schnelle Entwertung von Vermögenswerten auszulösen, wird die Menschheit in eine Cyber-Ausgabe des dunklen Zeitalters gedrängt.
Während das reale Äquivalent des nachhaltigen Krieges aus SAC_2045 schon lange vor der Tür unseres globalen Wirtschaftssystems steht, gibt es bereits lokalisiertere Beispiele für einen kaskadenartigen Netzwerkausfall. Einer davon ist der Cloudflare-Ausfall im November 2025, als die funktionale Existenz des Internets, die von einem Dominostein zur Cybersicherheit abhängt, dazu führte, dass gut ein Drittel des Internetverkehrs abgeschaltet wurde. Was als Update begann, entwickelte sich bald zu einer Datei, die die strengen Protokolle von Cloudflare überlastete, das System zum Absturz brachte und uns den Spaß im Internet nahm.
Ein Lösegeld für Unternehmensdatenbanken auf der Ebene des lachenden Mannes ist normal
Unternehmensdatenbanken enthalten Schatzkammern von Schlüsseln zu Vermögenswerten aller Art, und „Ghost in the Shell“ bietet Fans eine meisterhafte Darstellung von Unternehmen, die aus dem einen oder anderen Grund ins Visier genommen werden. In der S.A.C.-Serie nutzt der lachende Mann Hacking, um eine Vertuschung eines Korruptionsplans aufzudecken, an dem Mikromaschinen beteiligt sind. Indem Aoi an Unternehmensgeheimnisse gelangt, kann er den Täter erpressen, die Wahrheit über die fehlerhafte Mikromaschinenbehandlung und den zum Schweigen gebrachten Murai-Impfstoff gegen Cyberhirnsklerose preiszugeben.
In unserer Realität sind die meisten Hacker, die es wagen, in die empfindlichen Strukturen der Unternehmenswelt einzudringen, nicht durch die hehren Absichten von Charakteren wie Aoi belastet. Vorfälle, bei denen die Daten von Unternehmen beschlagnahmt und ein Lösegeld für hübsche Bitcoins verlangt werden, gibt es zuhauf, und in vielen Fällen werden die gestohlenen Daten einfach im Dark Web an den Meistbietenden verkauft. In einem aktuellen Fall von Lösegeldforderungen an Unternehmensdatenbanken geht es um die KI-Geschäftsgeheimnisse von Google, die von einem ehemaligen Software-Ingenieur gestohlen wurden, der beabsichtigte, sie in ein fremdes Land zu bringen.
Das öffentliche Versorgungsnetz ist ein Müllsammler, der auf seinen Puppenspieler wartet

Production I.G
Das Schicksal des Müllsammlers, auf den der Puppet Master als Vektor mit geringer Sicherheitsstufe abzielt und der in Mamoru Oshiis Film „Ghost in the Shellanime“ aus dem Jahr 1995 meisterhaft dargestellt wird, hat sich längst über die Bereiche Science-Fiction und Hygiene hinausgewagt. Eine rücksichtslose Tat eines der Top-Bösewichte in „Ghost in the Shell“, der den Müllsammler als Mittel zu einer weitaus umfassenderen Cybersicherheitslücke sieht, verändert das Leben des Mannes auf zutiefst tragische Weise.
In der modernen Welt sind Müllsammler zwar vorerst vor Cyberbrain-Hacks sicher, das Gleiche gilt jedoch nicht für Wasseraufbereitungsanlagen, Stromnetzelemente und sogar Nuklearanlagen. Angesichts der steigenden Zahl an Interaktionen zwischen dieser kritischen Infrastruktur und der immer anfälligeren digitalen Landschaft fühlt sich das öffentliche Versorgungsnetz wie der Müllsammler von Ghost in the Shell an, der auf sein Projekt 2501 wartet. Alles und jeder in diesem Netzwerk, der als Vektor mit geringer Sicherheit manipuliert werden kann, steht auf der Spielkarte des Hackers.
Ohne mit dem Finger darauf zu zeigen: Bei einem dieser jüngsten Angriffe ging es um die Ausnutzung einer übersehenen Schwachstelle in einer Gehaltsabrechnungs-App eines Drittanbieters, die eine große Regierungsbehörde für routinemäßige Transaktionen lohnbezogener Daten ihres Personals nutzte. Im Laufe mehrerer Monate stahlen die Hacker schließlich Daten von etwa 270.000 Regierungsmitarbeitern, bis der Verstoß schließlich entdeckt wurde. Vor ihrer maßgeblichen Rolle bei dem Cyberangriff blieb die Schwachstelle in der Gehaltsabrechnungs-App ebenso unbemerkt wie die Arbeit der Sanitärarbeiter.
GitS zeigt uns das erschreckende Ausmaß der Firmware-Kontamination in der Lieferkette

Im gesamten Ghost-in-the-Shell-Universum können wir überall, wo wir hinschauen, Möglichkeiten für eine Firmware-Kontamination in der Lieferkette finden. Der Fall der manipulierten Gynoiden in Mamoru Oshiis Anime-Filmkontinuität sticht am meisten hervor. Als Haupthandlungsstrang in „Ghost in the Shell 2: Innocence“, einem der unterschätzten Anime-Filme aus den 2000er Jahren, führt uns dieser Fall in die düsteren möglichen Tiefen der Firmware-Kontamination der Lieferkette ein.
Obwohl Killerroboter nach wie vor ein futuristisches Konzept sind, stellt die Gefahr einer kompromittierten Firmware eine kritische Bedrohung für die Cybersicherheit dar. Die Operation Grim Beeper des Mossad im Jahr 2024 ist ein deutliches Beispiel für das tödliche Potenzial von Firmware-Angriffen auf die Lieferkette. Durch sorgfältige Planung stellte der israelische Geheimdienst Hisbollah-Aktivisten Pager und Funkgeräte mit modifizierter Firmware zur Verfügung, die schließlich zur Explosion führten. Diese Aktion unterbrach die Bemühungen der Terroristengruppe, sich der Überwachung zu entziehen, indem sie auf veraltete Kommunikationsgeräte zurückgriff.