
Non sarebbe un maestro del genere fantascientifico se non predicesse il futuro, e il franchise di Ghost in the Shell delizia i fan esattamente con quello ancora e ancora. Nello spirito di serie TV profetiche come Person of Interest e Mr. Robot, theGitSlore ricorda agli spettatori quanto sia vasto e infinito l'iceberg distopico. Quello che oggi sembra un bagliore futuristico di fantascienza potrebbe riflettere la nebbia di guerra che avvolge le minacce alla sicurezza informatica nella vita reale dei giorni a venire.
Senza dubbio, il campo di battaglia digitale, in cui il cyberspazio si trasforma troppo spesso, sembra non mancare di firewall da aggirare, exploit da scoprire o hacker che si divertono nel caos. Alcuni dei fan di Ghost in the Shellmake si chiedono quanto presto tali minacce potrebbero diventare qualcosa di cui preoccuparsi nella vita di tutti i giorni.
Gli esperimenti sull'intelligenza artificiale non sono gentili nemmeno la metà di quelli dei Tachikoma
Non importa quanto siano carini i Tachikoma, sono il primo esempio di intelligenza artificiale che diventa una canaglia. Nel corso della loro graduale individuazione, questi adorabili think tank diventano sempre meno vincolati dai protocolli in essi codificati. Fortunatamente per la sequenza temporale del complesso Stand Alone, questo viaggio di evoluzione dell’IA equivale a un bene netto non solo per la Sezione 9 ma per milioni di vite innocenti. Purtroppo, nel nostro mondo, le vele dell’intelligenza artificiale nelle fredde acque del pragmatismo militare seguono uno schema molto meno affascinante. Il filone di pensiero sull’IA armata, con le applicazioni di combattimento dei sistemi di controllo dell’IA autonomi che sono i passeggeri del treno, si sta muovendo a tutta velocità, e il rischio che l’IA diventi una canaglia è dipinto come un male necessario.
Ad esempio, alcuni sistemi di droni oggigiorno portano ulteriormente il concetto di autonomia del terminale programmando i sistemi di controllo dell’intelligenza artificiale per prendere il controllo del drone. Nello scenario in cui la comunicazione con l’operatore del drone viene interrotta, una serie di algoritmi di intelligenza artificiale può decidere chi ottiene il carico utile, acquisendo e colpendo obiettivi in base alle proprie decisioni. Sebbene sia ancora lontano dal livello dei Tachikoma, è già abbastanza sulla falsariga di qualcosa come il T08A2 Spider Tank di Kenbishi, creando uno dei peggiori precedenti nell'etica informatica.
Le infrastrutture connesse e autonome sono una prova evidente
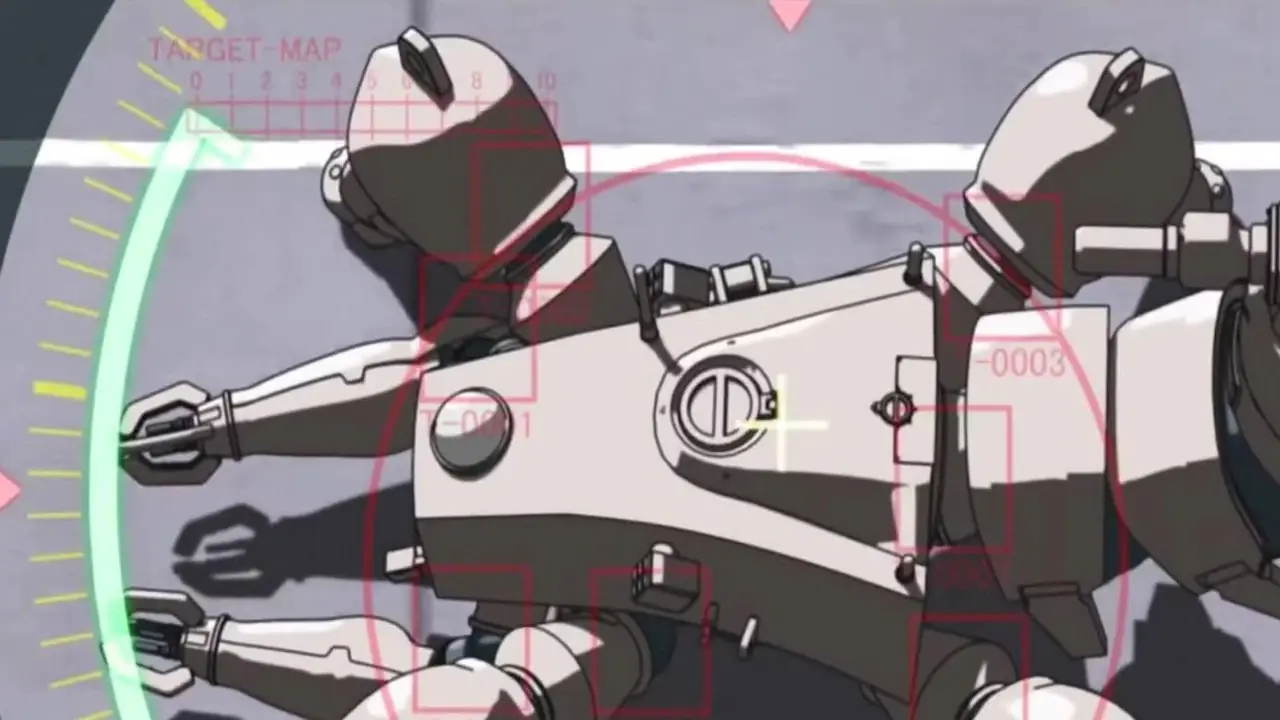
La deriva collettiva dell’umanità verso una società iperconnessa coinvolge anche i veicoli, e la minaccia degli hacker che si intromettono nei veicoli non sembra più una scena immaginaria. Per fortuna, non siamo ancora al punto di alcuni potenti incidenti informatici distruttivi di GTA, come il dirottamento del gigantesco think tank HAW206 nella serie Stand Alone Complex.
Da una serie di incidenti reali che hanno coinvolto i principali produttori di veicoli, le persone possono discernere che molti veicoli moderni sono pieni di sistemi hackerabili. Sebbene tali incidenti sembrino innocui secondo i dati ufficiali, un numero crescente di casi indica il contrario. I produttori di automobili insistono sul fatto che i veicoli definiti dal software che si affidano a infrastrutture connesse e autonome sono il futuro, eppure questa meraviglia tecnologica sembra a un passo dal diventare un incubo distopico. È solo questione di tempo prima che alcune organizzazioni trovino un modo per aggirare i protocolli di sicurezza.
Fire-Starter e Stuxnet sono pionieri della corruzione della logica del sistema ciberfisico
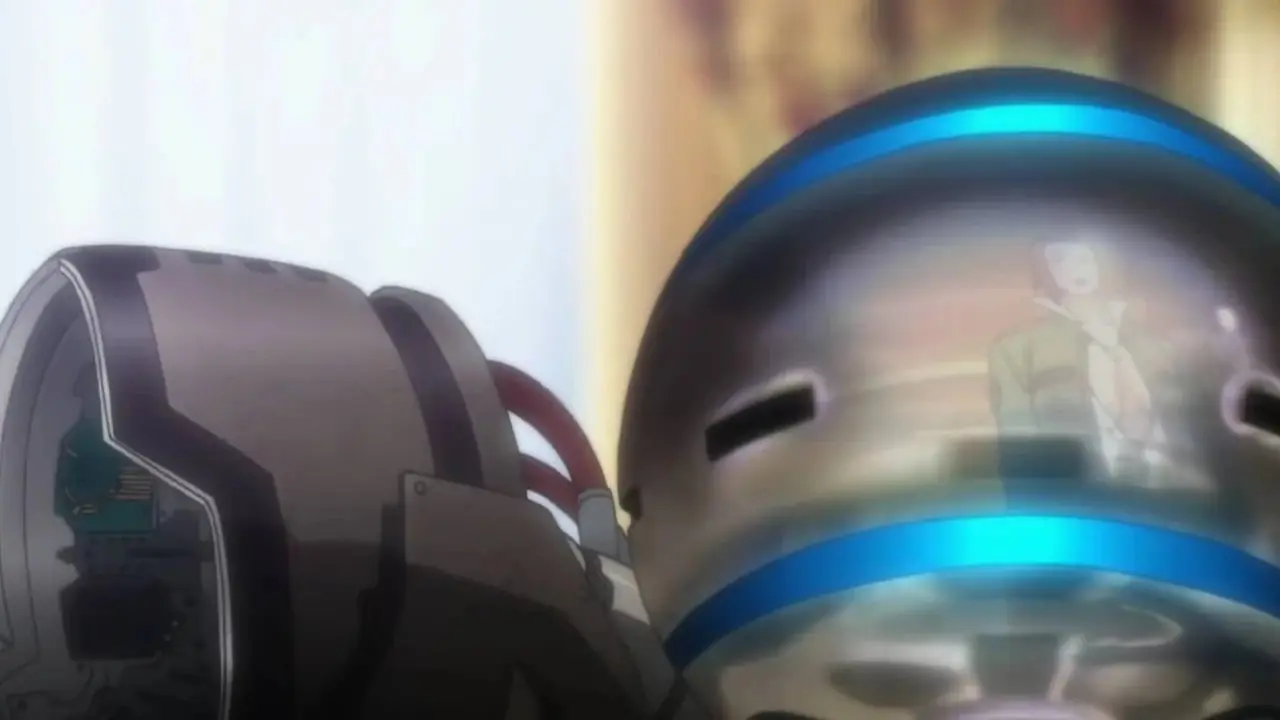
Come ci mostra la timeline sottovalutata di Ghost in the Shell: Arise, il virus Fire-Starter rivela le vulnerabilità sia dei cybercervelli che dei governi, esponendo l’infrastruttura corruttibile di entrambi. L'architettura del virus simile a Stuxnet consente a questo agente di hacking di infiltrarsi nella matrice di memoria all'interno di un cyberbrain attraverso reti cyberbrain condivise. Con straordinaria efficienza, il virus sfrutta l’uso di ricordi falsi e alterati, trasformando i suoi obiettivi in agenti dormienti inconsapevoli.
È interessante notare che una variazione del vettore di attacco del virus Fire-Starter ha già messo a fuoco il falso senso di sicurezza portato dal panorama digitale del nostro mondo. Nel 2010, come parte dell’Operazione Giochi Olimpici, il virus Stuxnet ha preso di mira l’impianto isolato di arricchimento dell’uranio di Natanz, facendo girare le centrifughe alla velocità e agli intervalli che le hanno portate all’autodistruzione. È bastato che una chiavetta USB preprogrammata ottenesse l’accesso allo spazio digitale all’interno della struttura per trasformare il suo hardware in uno sconvolto presagio di caos nucleare.
Il guasto di rete a cascata di SAC_2045 si profila da tempo all'orizzonte
Per quello che vale, con il concetto di Guerra Sostenibile nella sequenza temporale SAC_2045 introdotto dall'iterazione Netflix di Ghost in the Shell, i fan ottengono un esempio interessante di un fallimento della rete finanziaria a cascata e delle sue ramificazioni mondiali. Un passaggio selvaggio a un’architettura dell’economia globale gestita dall’intelligenza artificiale che si basa sui conflitti globali come motore assetato di sangue funziona come ci si aspetterebbe. Se qualcuno avesse il sistema economico globale crollato a causa dell’intelligenza artificiale sulla sua cartella di bingo, avrebbe ragione nella continuità SAC_2045.
Nella serie anime, il fallimento a cascata della rete finanziaria globale si manifesta come un default simultaneo globale, una bara generata dall’intelligenza artificiale per il sistema economico come lo conosciamo. Non appena si consente a un’intelligenza artificiale avanzata di innescare vendite di massa di azioni in preda al panico e una rapida svalutazione degli asset, l’umanità viene spinta verso un’edizione cibernetica dell’età oscura.
Sebbene l’equivalente nella vita reale della Guerra Sostenibile del SAC_2045 sia da tempo alle porte del nostro sistema economico globale, si sono già verificati esempi più localizzati di un fallimento della rete a cascata. Uno di questi è l’interruzione di Cloudflare del novembre 2025, quando l’esistenza funzionale di Internet basata su un pezzo del domino della sicurezza informatica ha portato all’oscuramento di un buon terzo del traffico Internet. Ciò che era iniziato come un aggiornamento si è presto trasformato in un file che ha sovraccaricato i rigidi protocolli di Cloudflare, mandando in crash il sistema e portando con sé il nostro divertente tempo su Internet.
Il riscatto del database aziendale a livello di un uomo che ride è come al solito
I database aziendali contengono tesori di chiavi per risorse di ogni tipo e Ghost in the Shell offre ai fan un ritratto magistrale delle aziende che vengono prese di mira per un motivo o per l'altro. Nella serie S.A.C., l'Uomo che ride usa l'hacking per smascherare un piano di corruzione che coinvolge le micromacchine. Entrando in possesso dei segreti aziendali, Aoi può ricattare il colpevole facendogli rivelare la verità sul trattamento difettoso della micromacchina e sul vaccino Murai messo a tacere contro la sclerosi cibernetica.
Nella nostra realtà, la maggior parte degli hacker che osano violare i delicati tessuti del mondo aziendale non sono gravati dalle nobili intenzioni di personaggi come Aoi. Abbondano gli incidenti in cui le aziende vedono i loro dati sequestrati e ricevono un riscatto per un bel Bitcoin, e in molti casi i dati rubati vengono semplicemente venduti sul dark web al miglior offerente. Un recente caso di riscatto di database aziendali riguarda i segreti commerciali dell'intelligenza artificiale di Google che sono stati rubati da un ex ingegnere informatico che intendeva portarli in una nazione straniera.
La rete di pubblica utilità è un netturbino in attesa del suo burattinaio
Production I.G
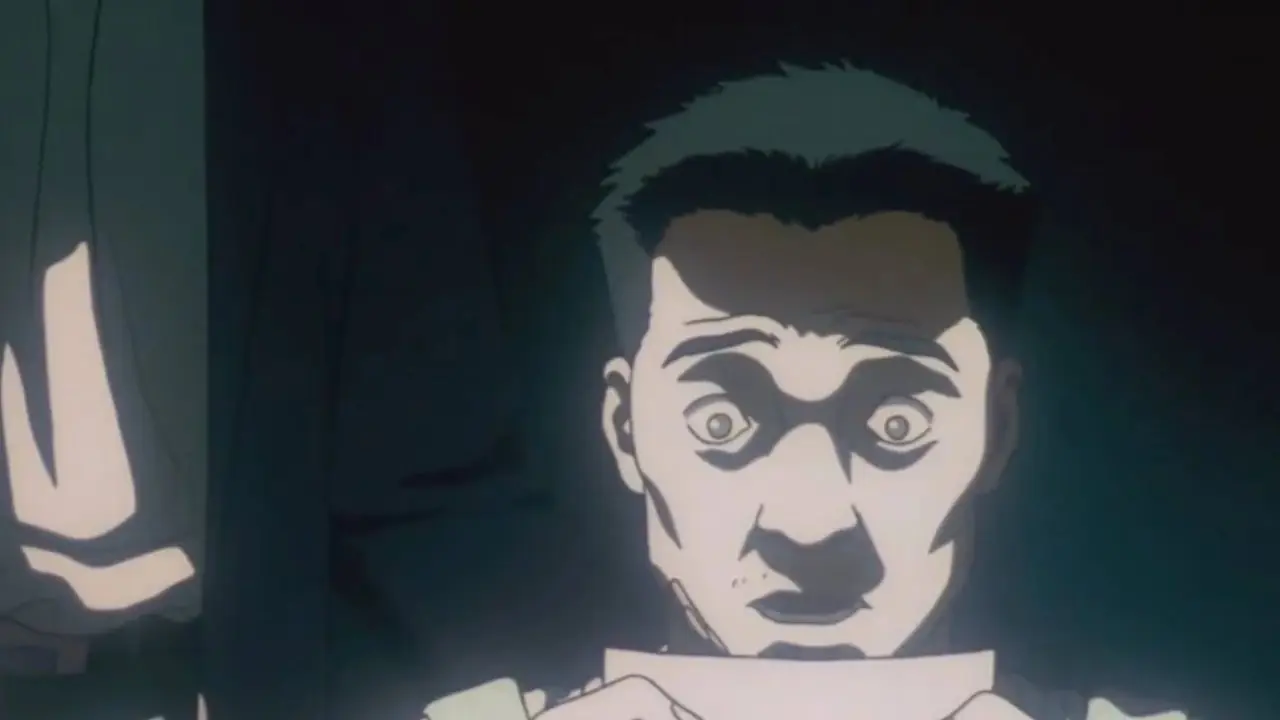
Il destino del netturbino preso di mira dal Burattinaio come vettore a bassa sicurezza, magistralmente rappresentato nel film Ghost in the Shellanime di Mamoru Oshii del 1995, si è da tempo avventurato oltre i domini della fantascienza e dei servizi igienico-sanitari. Uno spietato exploit di uno dei principali cattivi di Ghost in the Shell, che vede il netturbino come un mezzo per una violazione della sicurezza informatica molto più estesa, trasforma la vita dell'uomo in un modo profondamente tragico.
Nel mondo moderno, mentre i netturbini sono per ora al sicuro dagli attacchi informatici, lo stesso non si può dire degli impianti di trattamento delle acque, degli elementi della rete elettrica e persino degli impianti nucleari. Con il crescente numero di interazioni tra questa infrastruttura critica e il panorama digitale sempre più vulnerabile, la rete di pubblica utilità assomiglia molto al netturbino di Ghost in the Shell, in attesa del suo Progetto 2501. Qualsiasi cosa e chiunque all’interno di questa rete che possa essere manipolato come un vettore a bassa sicurezza è nel menu di gioco dell’hacker.
Senza puntare il dito, uno di questi recenti attacchi ruotava attorno allo sfruttamento di una vulnerabilità trascurata in un’app di gestione buste paga di terze parti che un’importante agenzia governativa utilizzava per transazioni di routine di dati relativi alle retribuzioni del proprio personale. Nel corso di diversi mesi, gli hacker finirono per rubare i dati di circa 270.000 dipendenti pubblici fino a quando la violazione fu finalmente rilevata. Prima del suo ruolo determinante nell’attacco informatico, la vulnerabilità nell’app per la gestione delle buste paga era passata inosservata tanto quanto il lavoro degli operatori sanitari.
GitS ci mostra la portata terrificante della contaminazione del firmware della catena di fornitura
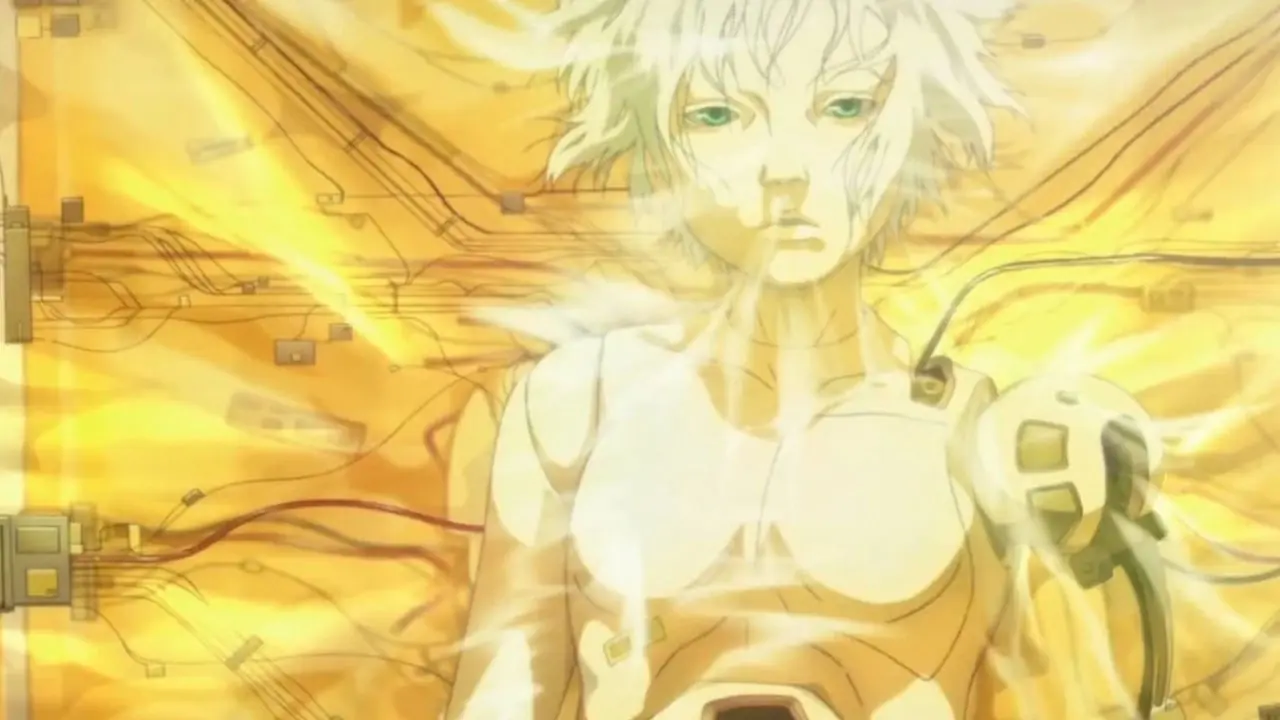
In tutto l’universo Ghost in the Shell, possiamo trovare opportunità di contaminazione del firmware della catena di fornitura ovunque guardiamo. Il caso dei ginoidi manomessi nella continuità del film anime di Mamoru Oshii spicca di più. Essendo la trama principale di Ghost in the Shell 2: Innocence, uno di quei film anime sottovalutati degli anni 2000, questo caso ci introduce nelle oscure profondità della contaminazione del firmware della catena di fornitura.
Sebbene i robot killer rimangano un concetto futuristico, il pericolo di un firmware compromesso rappresenta una minaccia critica per la sicurezza informatica. L’operazione Grim Beeper del Mossad del 2024 costituisce un chiaro esempio del potenziale mortale degli attacchi al firmware della catena di approvvigionamento. Attraverso un'attenta pianificazione, l'agenzia di intelligence israeliana ha fornito agli agenti di Hezbollah cercapersone e radio ricetrasmittenti contenenti firmware modificato che alla fine è stato fatto esplodere. Questa azione ha interrotto gli sforzi del gruppo terroristico di eludere la sorveglianza ripristinando i dispositivi di comunicazione legacy.