
如果它没有预言未来,它就不会成为科幻类型的大师,而《攻壳机动队》系列正是在这一点上一次又一次地让粉丝们感到高兴。本着《疑犯追踪》和《先生》等预言电视剧的精神。机器人,theGitSlore 提醒观众反乌托邦冰山有多么巨大和无限。今天看来,科幻小说的未来主义光芒可能反映出未来几天笼罩在现实生活中的网络安全威胁的战争迷雾。
毫无疑问,网络空间经常陷入的数字战场似乎不乏需要绕过的防火墙、需要发现的漏洞,也不乏在混乱中寻找乐趣的黑客。 《攻壳机动队》中的一些案例让粉丝们想知道这样的威胁多久会成为日常生活中令人担忧的事情。
人工智能感知实验并不像塔奇科马那样友善
不管塔奇驹看起来多么可爱,它们都是人工智能变得流氓的典型例子。在逐渐个性化的过程中,这些可爱的智库变得越来越不受编码到其中的协议的约束。幸运的是,对于独立复杂的时间线来说,这一人工智能进化之旅不仅对第 9 区而且对数百万无辜的生命都带来了巨大的好处。可悲的是,在我们的世界里,人工智能在军事实用主义的冷水中扬帆,遵循的是一种不那么迷人的比喻。关于武器化人工智能的思路正在全速前进,自主人工智能控制系统的战斗应用就是火车上的乘客,而人工智能失控的风险被描绘成一种不可避免的罪恶。
举个例子,如今某些无人机系统通过对人工智能控制系统进行编程来接管无人机,从而进一步采用了终端自主的概念。在与无人机操作员的通信被切断的情况下,一组人工智能算法可以决定谁获得有效载荷,根据自己的决定捕获和打击目标。尽管它还远未达到 Tachikomas 的水平,但它已经与 Kenbishi 的 T08A2 蜘蛛坦克类似,开创了网络道德领域最糟糕的先例之一。
互联和自主基础设施是失控证据的积累
人类集体转向超互联社会,车辆也随之而来,黑客破坏车辆的威胁不再感觉像是虚构的场景。值得庆幸的是,我们还没有发生一些具有巨大破坏性的网络 GTA 事件,比如《独立综合体》系列中巨型 HAW206 智囊团的劫持事件。
从一系列涉及主要汽车制造商的现实事件中,人们可以看出许多现代车辆都装有可破解的系统。虽然此类事件在官方记录中看起来无害,但越来越多的案例表明事实恰恰相反。汽车制造商坚称,依赖互联和自主基础设施的软件定义汽车才是未来,但这一技术奇迹似乎只需一个糟糕的黑客攻击就能成为反乌托邦的噩梦。一些组织找到绕过安全协议的方法只是时间问题。
Fire-Starter 和 Stuxnet 是网络物理系统逻辑损坏的先驱

正如被低估的《攻壳机动队:崛起》时间线向我们展示的那样,Fire-Starter 病毒揭示了网络大脑和政府的脆弱性,暴露了两者的腐败基础设施。该病毒的类似 Stuxnet 的架构允许该黑客代理通过共享网络大脑渗透到网络大脑内的内存矩阵。该病毒以惊人的效率利用虚假和改变的记忆,将其目标变成不知情的潜伏者。
有趣的是,Fire-Starter 病毒攻击媒介的变种已经在我们世界的数字景观带来的虚假安全感下点燃了火。 2010 年,作为奥运会行动的一部分,震网病毒以孤立的纳坦兹铀浓缩设施为目标,以导致离心机自毁的速度和间隔旋转离心机。所需要的只是一个预编程的拇指驱动器,可以访问设施内的数字空间,将其硬件变成核混乱的精神错乱的预兆。
SAC_2045 级联网络故障早已迫在眉睫
无论如何,随着 Netflix 版《攻壳机动队》在 SAC_2045 时间线中引入可持续战争概念,粉丝们得到了一个有趣的例子,展示了连锁金融网络故障及其在全球范围内的影响。全球经济向人工智能管理架构的野蛮转变,依赖全球冲突作为嗜血引擎,正如人们所期望的那样。如果有人因为宾果卡上的人工智能而导致全球经济体系崩溃,那么他就会在 SAC_2045 连续性中赚到钱。
在动画系列中,全球金融网络的连锁故障表现为全球同时违约——人工智能为我们所知的经济体系制造了一口棺材。一旦先进的人工智能被允许引发大规模股票恐慌性抛售和资产迅速贬值,人类就会被推向网络版的黑暗时代。
虽然现实生活中的 SAC_2045 可持续战争早已出现在我们全球经济体系的门口,但更局部的连锁网络故障例子已经发生。其中之一是 2025 年 11 月的 Cloudflare 中断,当时互联网的功能存在取决于一个网络安全多米诺骨牌,导致三分之一的互联网流量陷入瘫痪。一开始的更新很快就变成了一个使 Cloudflare 严格协议超载的文件,从而导致系统崩溃并占用了我们有趣的上网时间。
笑面人级别的企业数据库赎金照常进行
企业数据库保存着各种资产的密钥宝库,《攻壳机动队》为粉丝们提供了企业因某种原因成为攻击目标的精彩描绘。在 S.A.C. 系列中,笑面人利用黑客手段揭露了涉及微型机器的腐败计划。通过掌握公司机密,葵可以勒索罪魁祸首,让其揭露有关有缺陷的微机器治疗和针对网络脑硬化症的沉默 Murai 疫苗的真相。
在我们的现实中,大多数敢于破坏企业世界脆弱结构的黑客并没有受到像葵这样的人物的崇高意图的负担。企业发现自己的数据被扣押并以可观的比特币赎金的事件比比皆是,在许多情况下,被盗数据只是在暗网上卖给出价最高的人。最近发生的一起企业数据库勒索案涉及谷歌的人工智能商业机密,这些机密被一名前软件工程师窃取,并打算将其带到外国。
公用事业网络是一个等待其傀儡主人的垃圾收集器
生产 I.G
押井守 1995 年的《幽灵》电影中巧妙地描绘了被傀儡师当作低安全向量的垃圾收集器的命运,它的命运早已超出了科幻小说和卫生领域的范围。 《攻壳机动队》中的一名头号恶棍将垃圾收集器视为更广泛的网络安全漏洞的手段,他的无情利用以一种极其悲惨的方式改变了这个人的生活。
在现代世界,虽然垃圾收集者目前可以免受网络大脑黑客攻击,但对于水处理厂、电网元件,甚至核设施来说,情况却并非如此。随着这一关键基础设施与日益脆弱的数字环境之间的交互数量不断增加,公用事业网络感觉很像《攻壳机动队》中的垃圾收集器,正在等待其 2501 项目。该网络中任何可以作为低安全向量进行操纵的东西和任何人都在黑客的游戏菜单上。
最近的一次此类攻击并非指责,而是利用了第三方薪资应用程序中一个被忽视的漏洞,一家主要政府机构利用该应用程序对其人员的薪资相关数据进行日常交易。在几个月的时间里,黑客最终窃取了约 270,000 名政府雇员的数据,直到最终发现漏洞。在其在网络攻击中发挥重要作用之前,薪资应用程序中的漏洞就像环卫工人的劳动一样未被注意到。
GitS 向我们展示了供应链固件污染的可怕程度
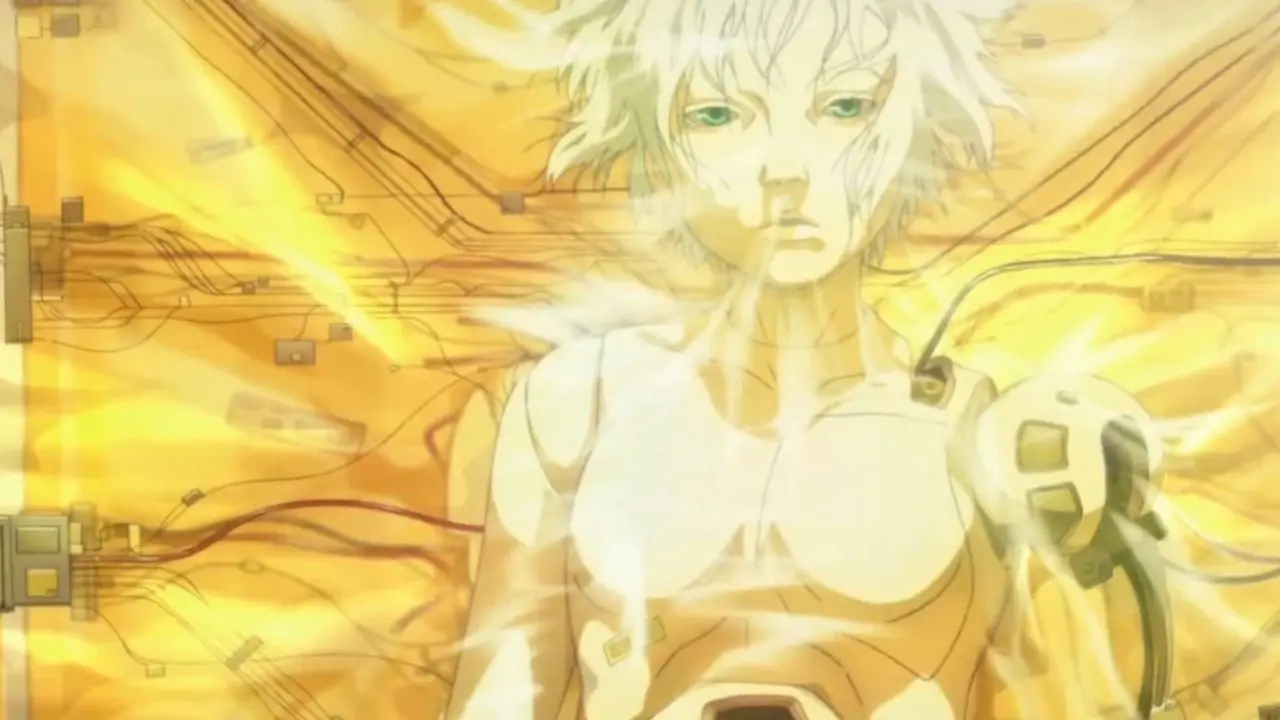
纵观《Ghost in the Shelluniverse》,我们随处都可以找到供应链固件污染的机会。押井守动画电影连续剧中被篡改的女机器人案例最为引人注目。作为 2000 年代那些被低估的动漫电影之一《攻壳机动队 2:无罪》的主要故事情节,这个案例向我们展示了供应链固件污染可能的黑暗深度。
尽管杀手机器人仍然是一个未来概念,但固件受损的危险仍然是一个关键的网络安全威胁。摩萨德的 2024 年“Grim Beeper 行动”就是供应链固件攻击的致命潜力的鲜明例子。通过精心策划,以色列情报机构向真主党特工提供了寻呼机和双向无线电,其中包含经过修改的固件,最终引发爆炸。这一行动破坏了恐怖组织通过恢复使用传统通信设备来逃避监视的努力。