
Não seria um mestre do gênero de ficção científica se não previsse o futuro, e a franquia Ghost in the Shell encanta os fãs exatamente com isso uma e outra vez. No espírito de séries de TV proféticas como Person of Interest e Mr. Robot, theGitSlore lembra aos espectadores o quão vasto e infinito é o iceberg distópico. O que hoje parece ser um brilho futurista da ficção científica pode refletir a névoa da guerra que envolve as ameaças reais à segurança cibernética dos dias que se seguirão.
Sem dúvida, o campo de batalha digital, em que o ciberespaço se transforma com demasiada frequência, parece não ter escassez de firewalls para contornar, explorações para descobrir ou hackers que se divertem no caos. Alguns dos casos emGhost in the Shellmake os fãs se perguntam quando essas ameaças podem se tornar algo para se preocupar na vida cotidiana.
Experimentos de inteligência artificial não são tão gentis quanto os Tachikomas
Não importa o quão fofos os Tachikomas pareçam, eles são o principal exemplo de IA desonesta. No decorrer de sua individualização gradual, esses adoráveis grupos de reflexão tornam-se cada vez menos vinculados aos protocolos neles codificados. Felizmente para o cronograma do Stand Alone Complex, essa jornada de evolução da IA representa um bem líquido não apenas para a Seção 9, mas para milhões de vidas inocentes. Infelizmente, no nosso mundo, as velas da IA nas águas frias do pragmatismo militar seguem um tropo muito menos encantador. A linha de pensamento sobre a IA armada, com as aplicações de combate dos sistemas de controle de IA autônomos sendo os passageiros do trem, está se movendo a toda velocidade, e o risco de a IA se tornar desonesta é pintado como um mal necessário.
Como exemplo, certos sistemas de drones hoje em dia levam o conceito de autonomia do terminal ainda mais longe, programando sistemas de controle de IA para assumir o controle do drone. No cenário em que a comunicação com o operador do drone é interrompida, um conjunto de algoritmos de IA pode decidir quem recebe a carga útil, adquirindo e atingindo alvos com base em decisões próprias. Embora ainda esteja longe do nível dos Tachikomas, já está na linha de algo como o T08A2 Spider Tank de Kenbishi, estabelecendo um dos piores precedentes na ética cibernética.
Infraestrutura conectada e autônoma é um acúmulo de evidências descontroladas
A tendência coletiva da humanidade em direção a uma sociedade hiperconectada também leva os veículos a passear, e a ameaça de hackers mexerem com os veículos não parece mais uma cena fictícia. Felizmente, ainda não estamos no ponto de alguns incidentes cibernéticos de GTA poderosos e destrutivos, como o sequestro do gigante think tank HAW206 na série Stand Alone Complex.
A partir de uma série de incidentes da vida real envolvendo grandes fabricantes de veículos, as pessoas podem perceber que muitos veículos modernos estão cheios de sistemas hackeáveis. Embora tais incidentes pareçam inofensivos nos registos oficiais, um número crescente de casos aponta o contrário. Os fabricantes de automóveis insistem que os veículos definidos por software que dependem de infraestruturas conectadas e autónomas são o futuro e, no entanto, esta maravilha tecnológica parece estar a um passo de se tornar um pesadelo distópico. É apenas uma questão de tempo até que algumas organizações encontrem uma forma de contornar os protocolos de segurança.
Fire-Starter e Stuxnet são pioneiros na corrupção lógica de sistemas ciber-físicos
Como nos mostra a subvalorizada linha do tempo Ghost in the Shell: Arise, o vírus Fire-Starter revela as vulnerabilidades dos cibercérebros e dos governos, expondo a infra-estrutura corruptível de ambos. A arquitetura do vírus semelhante ao Stuxnet permite que esse agente hacker se infiltre na matriz de memória dentro de um cibercérebro por meio de redes cibercérebros compartilhadas. Com uma eficiência impressionante, o vírus aproveita o uso de memórias falsas e alteradas, transformando os seus alvos em agentes adormecidos inconscientes.
Curiosamente, uma variação do vetor de ataque do vírus Fire-Starter já incendiou a falsa sensação de segurança que o cenário digital do nosso mundo traz. Em 2010, como parte da Operação Jogos Olímpicos, o vírus Stuxnet teve como alvo a instalação isolada de enriquecimento de urânio de Natanz, fazendo girar as centrífugas a velocidades e intervalos que as levaram à autodestruição. Bastou um pen drive pré-programado para obter acesso ao espaço digital dentro da instalação para transformar seu hardware em um prenúncio descontrolado do caos nuclear.
A falha de rede em cascata do SAC_2045 está surgindo há muito tempo no horizonte
Pelo que vale a pena, com o conceito de Guerra Sustentável na linha do tempo SAC_2045 introduzido pela iteração Netflix de Ghost in the Shell, os fãs obtêm um exemplo interessante de uma falha de rede financeira em cascata e suas ramificações mundiais. Uma mudança selvagem para uma arquitectura da economia global gerida pela IA, que depende de conflitos globais como um motor sanguinário, funciona tão bem como seria de esperar. Se alguém tivesse o sistema económico global colapsado por causa da IA no seu cartão de bingo, estaria certo na continuidade SAC_2045.
Na série de anime, o fracasso em cascata da rede financeira global manifesta-se como o Incumprimento Global Simultâneo – um caixão gerado pela IA para o sistema económico tal como o conhecemos. Assim que se permite que uma IA avançada desencadeie a venda de ações em pânico em massa e a rápida desvalorização dos ativos, a humanidade é empurrada para uma edição cibernética da era das trevas.
Embora o equivalente na vida real da Guerra Sustentável de SAC_2045 esteja há muito à porta do nosso sistema económico global, já ocorreram exemplos mais localizados de falhas de rede em cascata. Um deles é a interrupção do Cloudflare em novembro de 2025, quando a existência funcional da Internet, dependente de uma peça de dominó de segurança cibernética, fez com que um bom terço do tráfego da Internet desaparecesse. O que começou como uma atualização logo se transformou em um arquivo que sobrecarregou os protocolos rígidos da Cloudflare, travando o sistema e levando consigo nosso tempo divertido na Internet.
O resgate de banco de dados corporativo no nível do homem que ri é um negócio normal
Os bancos de dados corporativos contêm tesouros de chaves para ativos de todos os tipos, e Ghost in the Shell oferece aos fãs um retrato magistral de empresas que são alvo de ataques por um motivo ou outro. Na série S.A.C., o Homem Risonho usa hackers para expor o encobrimento de um esquema de corrupção envolvendo micromáquinas. Ao obter segredos corporativos, Aoi pode chantagear o culpado para que revele a verdade sobre o tratamento defeituoso da micromáquina e a vacina Murai silenciada contra a esclerose cibercerebral.
Em nossa realidade, a maioria dos hackers que ousam violar as delicadas estruturas do mundo corporativo não se sentem sobrecarregados pelas nobres intenções de personagens como Aoi. Abundam os incidentes em que as empresas veem seus dados apreendidos e mantidos em resgate por um belo Bitcoin e, em muitos casos, os dados roubados são vendidos na dark web pelo lance mais alto. Um caso recente de resgate de banco de dados corporativo envolve segredos comerciais de IA do Google que foram roubados por um ex-engenheiro de software que pretendia trazê-los para um país estrangeiro.
Rede de utilidade pública é um coletor de lixo esperando por seu mestre de marionetes
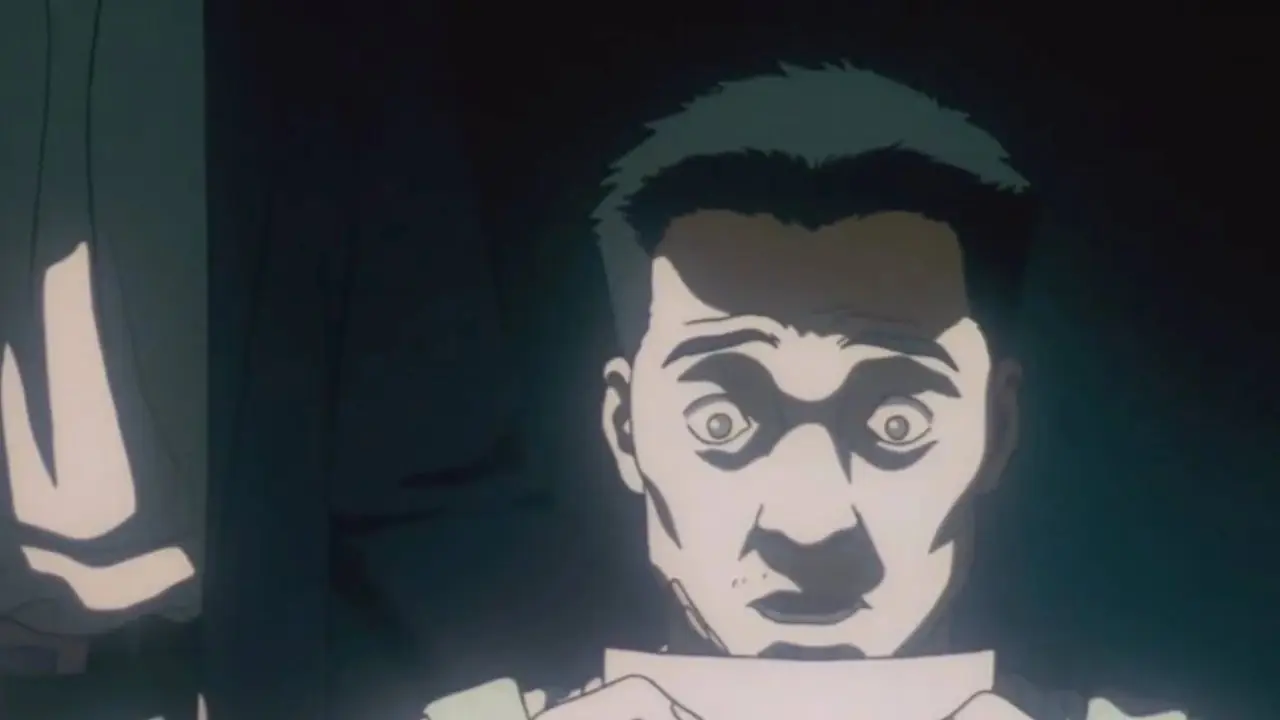
Production I.G
O destino do coletor de lixo visado pelo Puppet Master como um vetor de baixa segurança, magistralmente retratado no filme Ghost in the Shellanime de Mamoru Oshii, de 1995, há muito se aventurou além dos domínios da ficção científica e do saneamento. Uma exploração implacável de um dos principais vilões de Ghost in the Shell, que vê o coletor de lixo como um meio para uma violação de segurança cibernética muito mais extensa, transforma a vida do homem de uma forma profundamente trágica.
No mundo moderno, embora os coletores de lixo estejam, por enquanto, protegidos contra ataques cibernéticos, o mesmo não pode ser dito sobre estações de tratamento de água, elementos da rede elétrica e até mesmo instalações nucleares. Com o número crescente de interações entre esta infraestrutura crítica e o cenário digital cada vez mais vulnerável, a rede de serviços públicos parece-se muito com o coletor de lixo do Ghost in the Shell, à espera do seu Projeto 2501. Qualquer coisa e qualquer pessoa dentro desta rede que possa ser manipulada como um vetor de baixa segurança está no menu do jogo do hacker.
Sem apontar o dedo, um desses ataques recentes girou em torno da exploração de uma vulnerabilidade negligenciada em um aplicativo de folha de pagamento de terceiros que uma importante agência governamental usava para transações rotineiras de dados relacionados a pagamentos de seu pessoal. Ao longo de vários meses, os hackers acabaram roubando dados de cerca de 270 mil funcionários do governo até que a violação foi finalmente detectada. Antes do seu papel instrumental no ataque cibernético, a vulnerabilidade na aplicação de folha de pagamento tinha passado tão despercebida como o trabalho dos trabalhadores do saneamento.
GitS nos mostra a terrível extensão da contaminação de firmware da cadeia de suprimentos
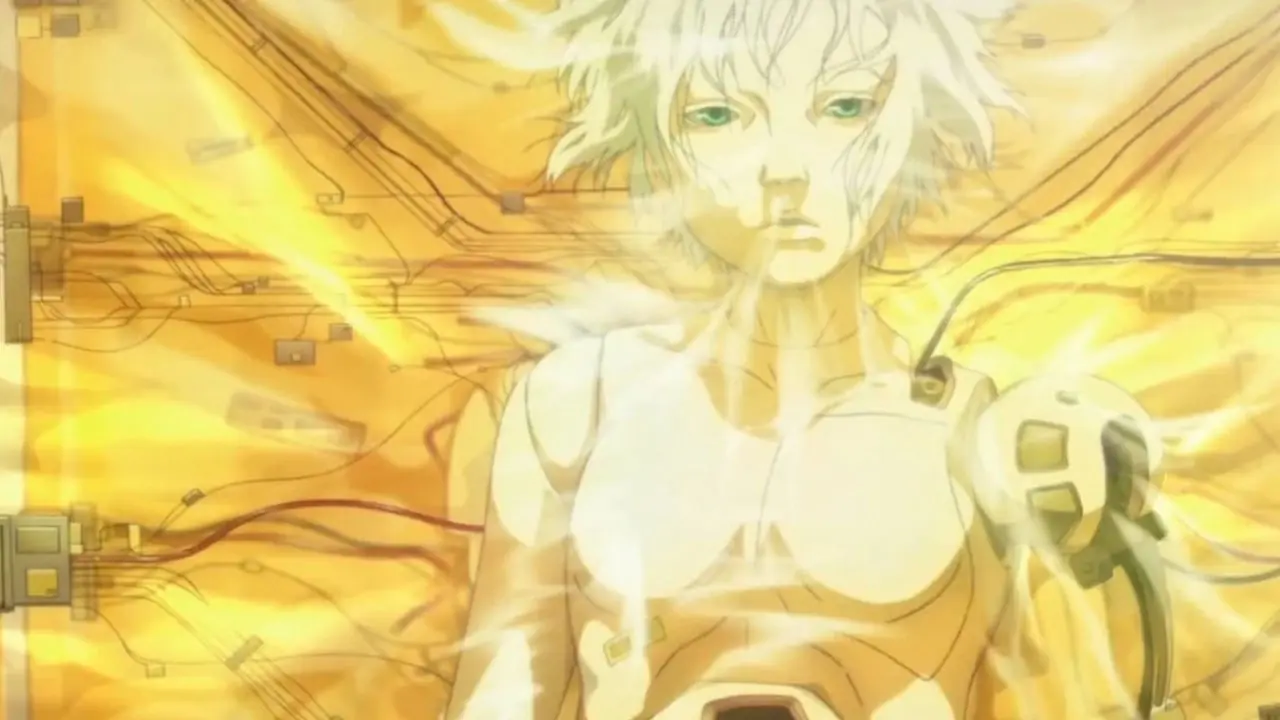
Em todo o universo Ghost in the Shell, podemos encontrar oportunidades de contaminação de firmware da cadeia de suprimentos em todos os lugares que olhamos. O caso dos ginóides adulterados na continuidade do filme de anime de Mamoru Oshii é o que mais se destaca. Sendo o enredo principal de Ghost in the Shell 2: Innocence, um daqueles filmes de anime subestimados dos anos 2000, este caso nos apresenta às possíveis profundezas sombrias da contaminação de firmware da cadeia de suprimentos.
Embora os robôs assassinos continuem a ser um conceito futurista, o perigo de firmware comprometido permanece como uma ameaça crítica à segurança cibernética. A Operação Grim Beeper de 2024 da Mossad serve como um exemplo claro do potencial mortal dos ataques de firmware à cadeia de abastecimento. Através de um planeamento cuidadoso, a agência de inteligência israelita forneceu aos agentes do Hezbollah pagers e rádios bidireccionais contendo firmware modificado que acabou por explodir. Esta acção interrompeu os esforços do grupo terrorista para escapar à vigilância, recorrendo a dispositivos de comunicação legados.