
Nie byłaby mistrzynią gatunku science-fiction, gdyby nie przepowiadała przyszłości, a marka Ghost in the Shell dokładnie tym raz po raz zachwyca fanów. W duchu proroczych seriali telewizyjnych typu Person of Interest i Mr. Robot, theGitSlore przypomina widzom, jak ogromna i nieskończona jest dystopijna góra lodowa. To, co dzisiaj wydaje się futurystycznym blaskiem science fiction w szczytowym momencie, może odzwierciedlać mgłę wojny, która przesłania rzeczywiste zagrożenia cyberbezpieczeństwa w nadchodzących dniach.
Bez wątpienia na cyfrowym polu bitwy, na które cyberprzestrzeń trafia zbyt często, nie brakuje zapór sieciowych, które można ominąć, exploitów do wykrycia, czy hakerów, którzy czerpią przyjemność z chaosu. W niektórych przypadkach fani Ghost in the Shell zastanawiają się, jak szybko takie zagrożenia mogą stać się powodem do zmartwień w życiu codziennym.
Eksperymenty związane ze świadomością AI nie są nawet w połowie tak dobre jak Tachikomy
Bez względu na to, jak urocze są Tachikomy, są one najlepszym przykładem zbuntowanej sztucznej inteligencji. W trakcie stopniowej indywiduacji te urocze zespoły doradcze stają się coraz mniej związane protokołami w nich zakodowanymi. Na szczęście dla osi czasu „Stand Alone Complex” ta podróż w kierunku ewolucji sztucznej inteligencji przynosi korzyści netto nie tylko Sekcji 9, ale milionom niewinnych istnień. Niestety, w naszym świecie żagle sztucznej inteligencji na zimnych wodach pragmatyzmu wojskowego podążają za znacznie mniej uroczym tropem. Ciąg myśli na temat uzbrojonej sztucznej inteligencji, w której autonomiczne systemy kontroli sztucznej inteligencji znajdują zastosowanie w walce w przypadku pasażerów pociągu, nabiera tempa, a ryzyko, że sztuczna inteligencja stanie się nieuczciwa, jest przedstawiane jako zło konieczne.
Przykładowo niektóre systemy dronów rozwijają obecnie koncepcję autonomii terminala, programując systemy sterowania AI tak, aby przejmowały kontrolę nad dronem. W scenariuszu, w którym komunikacja z operatorem drona zostanie zerwana, zestaw algorytmów sztucznej inteligencji może zdecydować, kto otrzyma ładunek, nabywając i uderzając w cele w oparciu o własne decyzje. Choć daleko mu jeszcze do poziomu Tachikomów, już przypomina on czołg T08A2 Spider Tank Kenbishiego, ustanawiając jeden z najgorszych precedensów w cyberetyce.
Połączona i autonomiczna infrastruktura stanowi uzupełnienie niekontrolowanych dowodów
Zbiorowe dążenie ludzkości do hiperpołączonego społeczeństwa wymaga również przejażdżki pojazdami, a zagrożenie ze strony hakerów majstrujących przy pojazdach nie wydaje się już sceną fikcyjną. Na szczęście nie jesteśmy jeszcze w trakcie jakichś potężnych, niszczycielskich incydentów w cyberprzestrzeni GTA, takich jak porwanie gigantycznego think tanku HAW206 w serii Stand Alone Complex.
Na podstawie serii rzeczywistych incydentów z udziałem głównych producentów pojazdów ludzie mogą zauważyć, że wiele nowoczesnych pojazdów jest wyposażonych w systemy, które można zhakować. Chociaż w oficjalnych dokumentach takie incydenty wydają się nieszkodliwe, rosnąca liczba przypadków wskazuje na coś wręcz przeciwnego. Producenci samochodów upierają się, że przyszłością są pojazdy definiowane programowo, oparte na połączonej i autonomicznej infrastrukturze, a mimo to ten cud technologii wydaje się być o krok od przekształcenia się w dystopijny koszmar. To tylko kwestia czasu, zanim niektóre organizacje znajdą sposób na ominięcie protokołów bezpieczeństwa.
Fire-Starter i Stuxnet są pionierami korupcji w logice systemów cyberfizycznych
Jak pokazuje niedoceniany Ghost in the Shell: Arisetimelines, wirus Fire-Starter ujawnia słabe punkty zarówno cybermózgów, jak i rządów, odsłaniając zniszczalną infrastrukturę obu. Architektura wirusa przypominająca Stuxnet umożliwia temu agentowi hakerskiemu infiltrację macierzy pamięci w cybermózgu za pośrednictwem współdzielonych sieci cybermózgu. Z oszałamiającą skutecznością wirus wykorzystuje fałszywe i zmienione wspomnienia, zamieniając swoje cele w nieświadomych uśpionych agentów.
Co ciekawe, odmiana wektora ataku wirusa Fire-Starter już podpaliła fałszywe poczucie bezpieczeństwa, jakie niesie ze sobą cyfrowy krajobraz naszego świata. W 2010 roku, w ramach Operacji Olympic Games, wirus Stuxnet zaatakował odizolowaną placówkę wzbogacania uranu w Natanz, wprawiając wirówki w ruch z prędkością i częstotliwościami, które spowodowały ich samozniszczenie. Wystarczył jeden zaprogramowany pendrive, który uzyskał dostęp do cyfrowej przestrzeni obiektu, aby zamienić swój sprzęt w niepohamowany zwiastun nuklearnego chaosu.
Kaskadowa awaria sieci spowodowana SAC_2045 od dawna wisiała na horyzoncie
O ile to warte, dzięki koncepcji zrównoważonej wojny na osi czasu SAC_2045, wprowadzonej przez Netflixową wersję Ghost in the Shell, fani otrzymują interesujący przykład kaskadowej awarii sieci finansowej i jej ogólnoświatowych konsekwencji. Brutalne przejście na architekturę globalnej gospodarki zarządzaną przez sztuczną inteligencję, która opiera się na globalnych konfliktach, gdy krwiożerczy silnik działa tak dobrze, jak można się spodziewać. Jeśli ktoś doświadczyłby załamania się globalnego systemu gospodarczego z powodu sztucznej inteligencji na swojej karcie bingo, miałby rację w ciągłości SAC_2045.
W serialu anime kaskadowa porażka globalnej sieci finansowej objawia się jako globalne równoczesne niewywiązanie się z zobowiązań — wygenerowana przez sztuczną inteligencję trumna dla systemu gospodarczego, jaki znamy. Gdy tylko zaawansowana sztuczna inteligencja wywoła masową paniczną wyprzedaż akcji i gwałtowną dewaluację aktywów, ludzkość zostanie zepchnięta w stronę cybernetycznej edycji ciemnego wieku.
Chociaż rzeczywisty odpowiednik wojny zrównoważonej z SAC_2045 od dawna znajduje się na progu naszego globalnego systemu gospodarczego, miały już miejsce bardziej zlokalizowane przykłady kaskadowych awarii sieci. Jednym z nich jest awaria Cloudflare w listopadzie 2025 r., kiedy to funkcjonalne istnienie Internetu oparte na jednym elemencie domina cyberbezpieczeństwa doprowadziło do wygaszenia dobrej trzeciej ruchu internetowego. To, co zaczęło się jako aktualizacja, wkrótce przerodziło się w plik, który przeciążał rygorystyczne protokoły Cloudflare, powodując awarię systemu i zabierając nam czas na zabawę w Internecie.
Okup w korporacyjnej bazie danych na poziomie śmiejącego się człowieka to normalna sprawa
Korporacyjne bazy danych zawierają skarby kluczy do wszelkiego rodzaju aktywów, a Ghost in the Shell daje fanom mistrzowski obraz korporacji, które z tego czy innego powodu stają się celem. W serii S.A.C. Laughing Man wykorzystuje hakowanie, aby zdemaskować zatuszowanie planu korupcyjnego z udziałem mikromaszyn. Zdobywając tajemnice firmy, Aoi może szantażować sprawcę, aby wyjawił prawdę o wadliwym leczeniu mikromaszynowym i wyciszonej szczepionce Murai przeciwko stwardnieniu cybermózgu.
W naszej rzeczywistości większość hakerów, którzy odważą się naruszyć delikatne struktury świata korporacji, nie jest obciążona szlachetnymi intencjami postaci takich jak Aoi. Mnożą się przypadki, w których korporacje przechwytują ich dane i przetrzymują okup za całkiem niezłą kwotę w Bitcoinach, a w wielu przypadkach skradzione dane są po prostu sprzedawane w ciemnej sieci oferentowi, który zaoferuje najwyższą cenę. Jedna z niedawnych spraw dotyczących okupu za korporacyjną bazę danych dotyczy tajemnic handlowych Google dotyczących sztucznej inteligencji, które zostały skradzione przez byłego inżyniera oprogramowania, który zamierzał sprowadzić je do obcego kraju.
Sieć użyteczności publicznej to śmieciarz czekający na swojego marionetkowego władcę
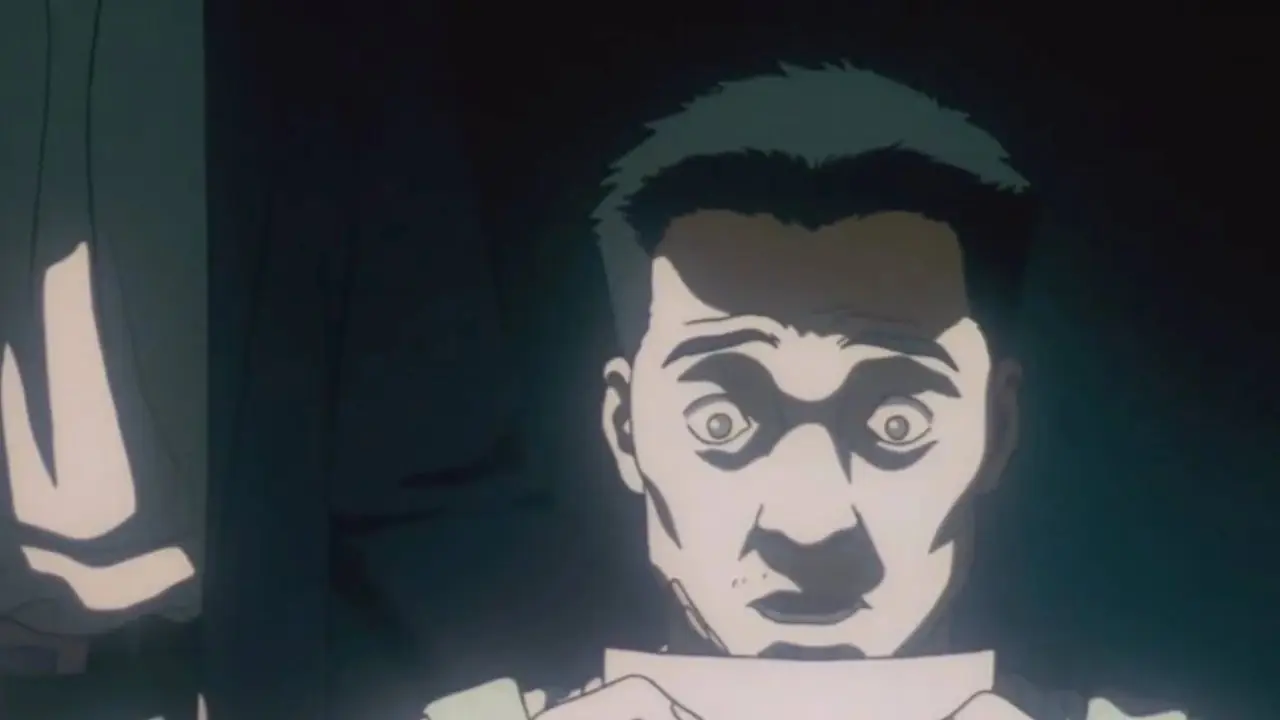
Production I.G
Los śmieciarza, którego Władca Marionetek wybrał jako wektor o niskim poziomie bezpieczeństwa, po mistrzowsku przedstawiony w filmie Mamoru Oshii z 1995 roku „Ghost in the Shellanime” od dawna wykracza poza domenę science fiction i urządzeń sanitarnych. Bezwzględny exploit dokonany przez jednego z czołowych złoczyńców w Ghost in the Shell, który postrzega śmieciarza jako sposób na znacznie poważniejsze naruszenie cyberbezpieczeństwa, zmienia życie mężczyzny w głęboko tragiczny sposób.
We współczesnym świecie, choć śmieciarze są na razie bezpieczni przed włamaniami do cybermózgu, tego samego nie można powiedzieć o stacjach uzdatniania wody, elementach sieci energetycznych, a nawet obiektach nuklearnych. Wraz z rosnącą liczbą interakcji między tą krytyczną infrastrukturą a zawsze wrażliwym krajobrazem cyfrowym, sieć użyteczności publicznej przypomina pojemnik na śmieci z Ghost in the Shell czekający na swój Projekt 2501. W menu gry hakera znajduje się wszystko i każda osoba w tej sieci, którą można zmanipulować jako wektor o niskim poziomie bezpieczeństwa.
Bez wytykania palcem można powiedzieć, że jeden z takich niedawnych ataków polegał na wykorzystaniu przeoczonej luki w zabezpieczeniach aplikacji płacowej innej firmy, wykorzystywanej przez dużą agencję rządową do rutynowych transakcji dotyczących danych dotyczących wynagrodzeń dotyczących jej personelu. W ciągu kilku miesięcy hakerzy kradli dane około 270 000 pracowników instytucji rządowych, aż w końcu wykryto naruszenie. Zanim luka w aplikacji płacowej odegrała zasadniczą rolę w cyberataku, pozostawała równie niezauważona, jak praca pracowników sanitarnych.
GitS pokazuje nam przerażający stopień zanieczyszczenia oprogramowania układowego łańcucha dostaw
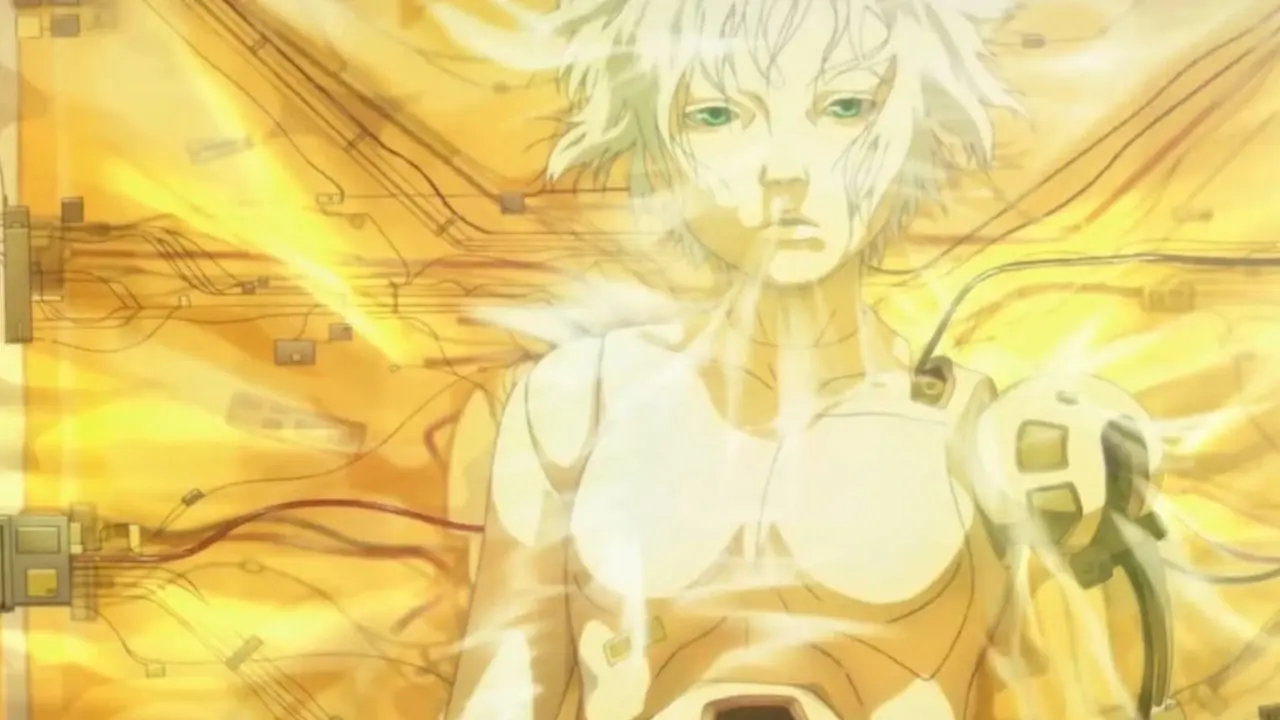
W całym Ghost in the Shelluniverse wszędzie, gdzie spojrzymy, możemy znaleźć możliwości zanieczyszczenia oprogramowania sprzętowego łańcucha dostaw. Najbardziej wyróżnia się przypadek zmanipulowanych ginekoidów w ciągłości filmu anime Mamoru Oshii. Będąc głównym wątkiem fabularnym Ghost in the Shell 2: Innocence, jednego z niedocenianych filmów anime z pierwszej dekady XXI wieku, ta sprawa wprowadza nas w mroczne możliwe głębiny skażenia oprogramowania sprzętowego łańcucha dostaw.
Chociaż roboty zabójcze pozostają koncepcją futurystyczną, ryzyko związane z naruszeniem oprogramowania sprzętowego stanowi krytyczne zagrożenie dla cyberbezpieczeństwa. Operacja Grim Beeper przeprowadzona przez Mossad w 2024 r. stanowi jaskrawy przykład zabójczego potencjału ataków na oprogramowanie sprzętowe w łańcuchu dostaw. Dzięki starannemu planowaniu izraelska agencja wywiadowcza zapewniła agentom Hezbollahu pagery i radiotelefony zawierające zmodyfikowane oprogramowanie sprzętowe, które ostatecznie doprowadziło do eksplozji. Działanie to zakłóciło wysiłki grupy terrorystycznej mające na celu uniknięcie inwigilacji poprzez powrót do starszych urządzeń komunikacyjnych.