

未来を予告しなければ、SF ジャンルの巨匠とは言えません。『ゴースト・イン・ザ・シェル』シリーズは、まさにそのような形でファンを何度も喜ばせています。パーソン・オブ・インタレストやミスター・ジョンのような予言的なテレビシリーズの精神に基づいて。ロボットの theGitSlore は、ディストピアの氷山がいかに広大で無限であるかを視聴者に思い出させます。今日、SF の最先端の未来的な輝きのように見えるものは、その後の現実のサイバーセキュリティの脅威を覆う戦争の霧を反映している可能性があります。
間違いなく、サイバースペースが頻繁に展開するデジタル戦場には、回避すべきファイアウォール、暴くべきエクスプロイト、そして混乱の中で楽しみを見つけるハッカーが不足していないようです。攻殻機動隊のファンの中には、いつくらいにそのような脅威が日常生活の中で心配されるようになるのかと疑問に思う人もいます。
AIの知覚実験はタチコマの半分も親切ではない
タチコマがどんなにかわいくても、彼らは AI が暴走する典型的な例です。徐々に個性化していく過程で、これらの愛らしいシンクタンクは、コード化されたプロトコルによる束縛がますます薄れていきます。スタンド アローン コンプレックスのタイムラインにとって幸運なことに、この AI 進化の旅は、セクション 9 だけでなく、何百万もの罪のない命にとっての純利益に相当します。悲しいことに、私たちの世界では、軍事的現実主義という冷水の中を進む AI の帆は、あまり魅力的ではない比喩に従っています。兵器化された AI に関する一連の思考の流れは、自律型 AI 制御システムの戦闘用途が列車の乗客となり、全速力で進んでおり、AI が暴走するリスクは必要悪として描かれています。
その一例として、最近の特定のドローン システムは、ドローンを引き継ぐ AI 制御システムをプログラムすることで、端末の自律性の概念をさらに推し進めています。ドローン操縦者との通信が遮断されたシナリオでは、一連の AI アルゴリズムが、誰がペイロードを取得するかを決定し、独自の決定に基づいて目標を捕捉して攻撃します。まだタチコマのレベルには程遠いものの、既に剣菱の T08A2 スパイダータンクのようなものにかなり近づいており、サイバー倫理における最悪の前例の 1 つとなっています。
接続された自律型インフラストラクチャは暴走の証拠を蓄積する
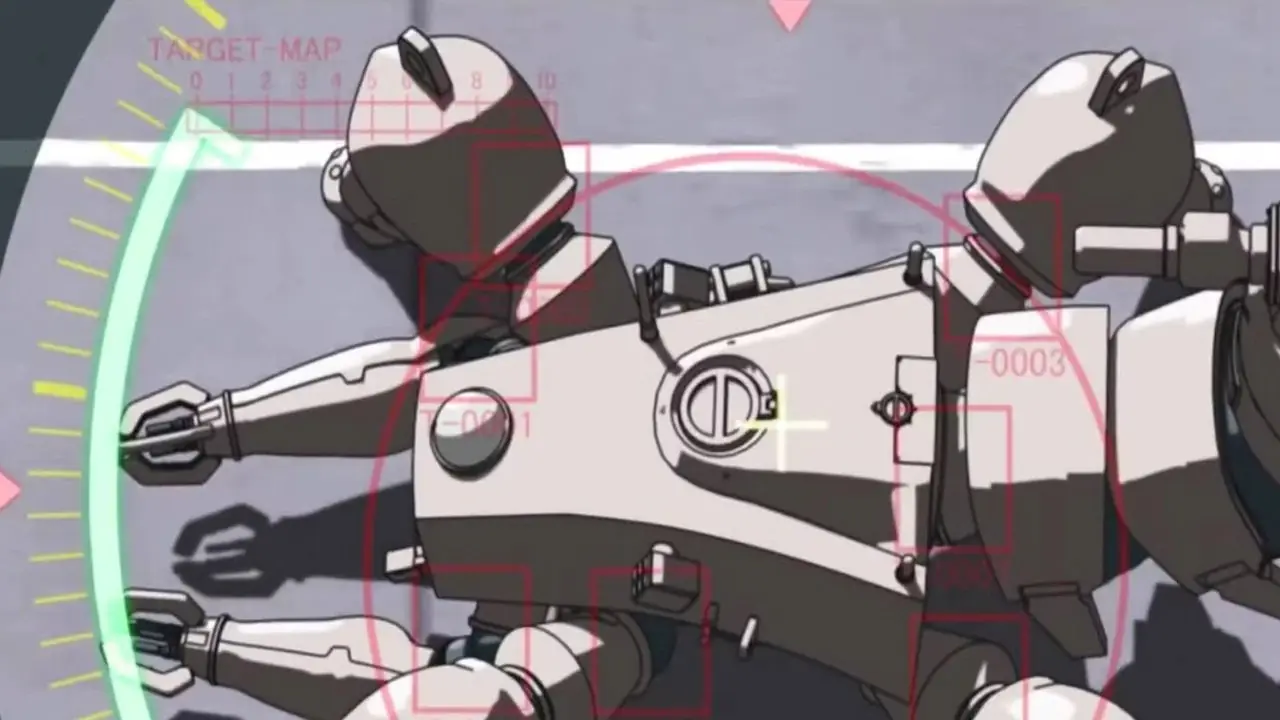
人類が集団的にハイパーコネクテッド社会へと向かっていく中で、乗り物も重要視されており、ハッカーが乗り物を妨害するという脅威は、もはや絵空事のようには感じられません。ありがたいことに、スタンドアロンコンプレックスシリーズの巨大シンクタンクHAW206のハイジャックのような、大規模で破壊的なサイバーGTA事件がまだ発生していない。
大手自動車メーカーが関与した一連の実際の事件から、多くの現代の自動車にはハッキング可能なシステムが詰め込まれていることがわかります。このような事件は公式記録では無害に見えますが、その反対を示す事件が増加しています。自動車メーカーは、コネクテッドで自律的なインフラストラクチャに依存するソフトウェア デファインド ビークルが未来であると主張していますが、それでもこの驚異的な技術は、ディストピアの悪夢になるまであと 1 回の悪いハックのように思えます。一部の組織が安全プロトコルを回避する方法を見つけるのは時間の問題です。
Fire-Starter と Stuxnet はサイバーフィジカル システムのロジック破損の先駆者です
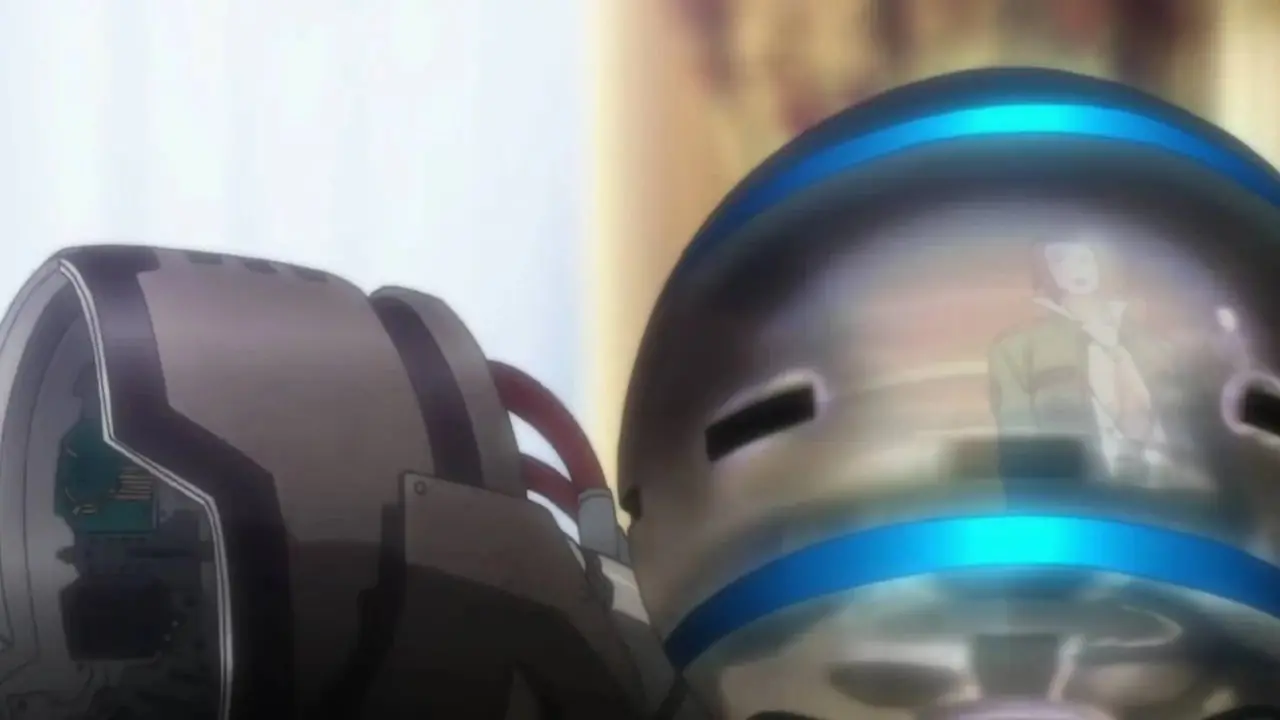
過小評価されている『攻殻機動隊アライズ』のタイムラインが示すように、ファイアスターター ウイルスはサイバーブレインと政府の脆弱性を同様に明らかにし、両方の腐敗したインフラストラクチャを暴露します。このウイルスの Stuxnet に似たアーキテクチャにより、このハッキング エージェントは共有サイバーブレイン ネットワークを介してサイバーブレイン内のメモリ マトリックスに侵入することができます。このウイルスは驚くべき効率で、偽り改変された記憶を利用し、ターゲットを無自覚のスリーパーエージェントに変えます。
興味深いことに、Fire-Starter ウイルス攻撃ベクトルの亜種が、私たちの世界のデジタル環境がもたらす誤った安全感のもとで、すでに火災を引き起こしています。 2010 年、オリンピック作戦の一環として、スタックスネット ウイルスは孤立したナタンツのウラン濃縮施設を標的にし、遠心分離機を自爆させる速度と間隔で回転させました。必要なのは、事前にプログラムされた 1 台のサムドライブが施設内のデジタル空間にアクセスし、そのハードウェアを核混乱の制御不能な前兆に変えることだけでした。
SAC_2045 による連鎖的なネットワーク障害は長い間、現実に迫ってきています
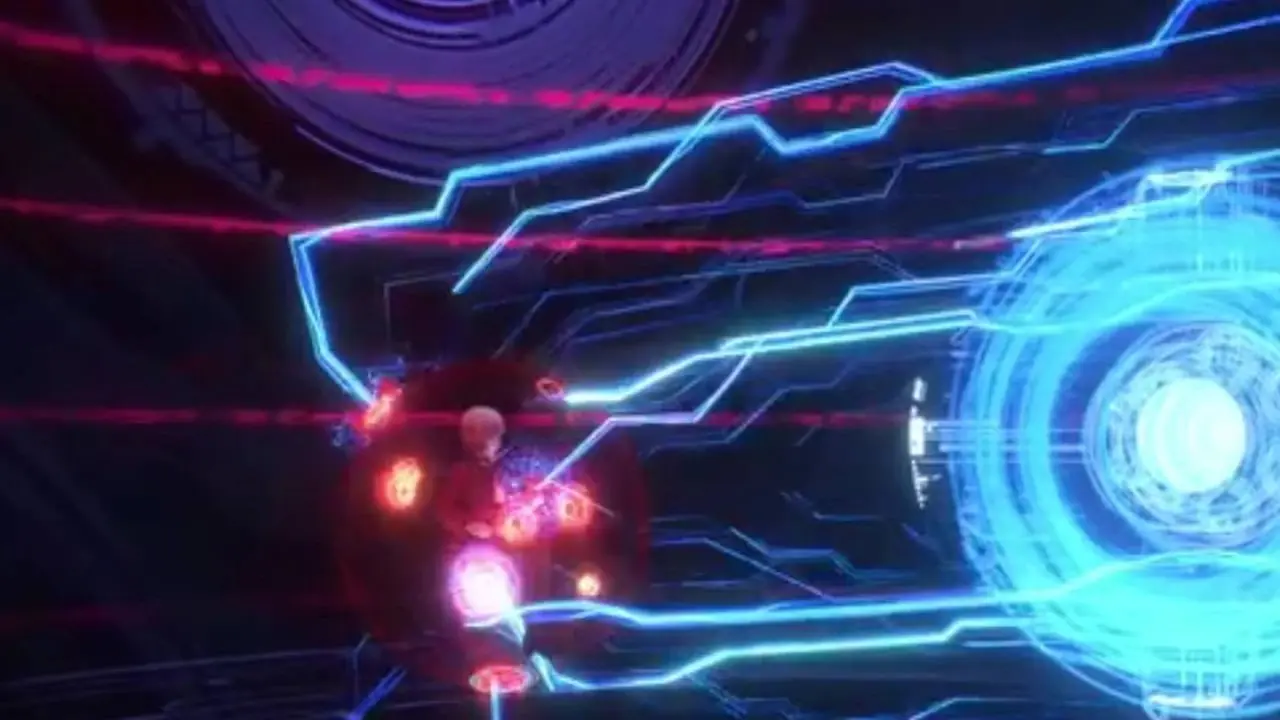
価値があるのは、Netflix の『ゴースト・イン・ザ・シェル』シリーズによって導入された SAC_2045 タイムラインの持続可能な戦争の概念により、ファンは連鎖的な金融ネットワークの障害とその世界的な影響の興味深い例を知ることができるということです。血に飢えたエンジンとして世界的な紛争に依存する、AIが管理する世界経済のアーキテクチャへの大胆な切り替えは、予想通りに順調に進んでいる。誰かがビンゴ カードの AI のせいで世界経済システムが崩壊したとしたら、その人は SAC_2045 の連続性で大儲けするでしょう。
アニメ シリーズでは、世界金融ネットワークの連鎖的な破綻が世界同時デフォルト、つまり私たちが知っている経済システムの AI 生成の棺として展開されます。高度な AI が株の大規模なパニック売りと資産の急速な切り下げを引き起こすとすぐに、人類は暗黒時代のサイバー版へと追い込まれます。
SAC_2045 からの持続可能な戦争に相当する現実の戦争は、長い間私たちの世界経済システムの玄関口にありましたが、連鎖的なネットワーク障害のより局所的な例がすでに発生しています。その 1 つは、2025 年 11 月の Cloudflare の停止です。このとき、インターネットの機能的存続は、サイバーセキュリティのドミノの 1 つのピースにかかっていたため、インターネット トラフィックの 3 分の 1 が暗闇に陥りました。アップデートとして始まったものは、すぐにファイルへとスパイラルされ、Cloudflare の厳格なプロトコルを過負荷にして、システムをクラッシュさせ、楽しいインターネットの時間を奪ってしまいました。
笑い男レベルの企業データベース身代金は通常通り
企業データベースには、あらゆる種類の資産への鍵の宝庫が保管されており、『攻殻機動隊』ファンは、何らかの理由で企業が標的にされる様子を見事に描写しています。 S.A.C.シリーズでは、笑い男がハッキングを利用してマイクロマシンが関与した汚職計画の隠蔽を暴きます。企業秘密を手に入れることで、葵は犯人を脅迫して、欠陥のあるマイクロマシン治療と沈黙させられた村井のサイバー脳硬化症に対するワクチンに関する真実を暴露させることができる。
私たちの現実では、企業世界の繊細な構造に果敢に侵入しようとするハッカーのほとんどは、葵のような登場人物の崇高な意図に悩まされていません。企業が自社のデータを押収され、かなりのビットコインと引き換えに身代金を要求される事件は数多くあり、多くの場合、盗まれたデータはダークウェブで最高入札者に販売されるだけだ。最近の企業データベース身代金事件の 1 つは、元ソフトウェア エンジニアが外国に持ち出すつもりで盗んだ Google の AI 企業秘密に関係しています。
公益事業ネットワークは、その操り人形マスターを待つ 1 つのガベージ コレクターです
プロダクション I.G
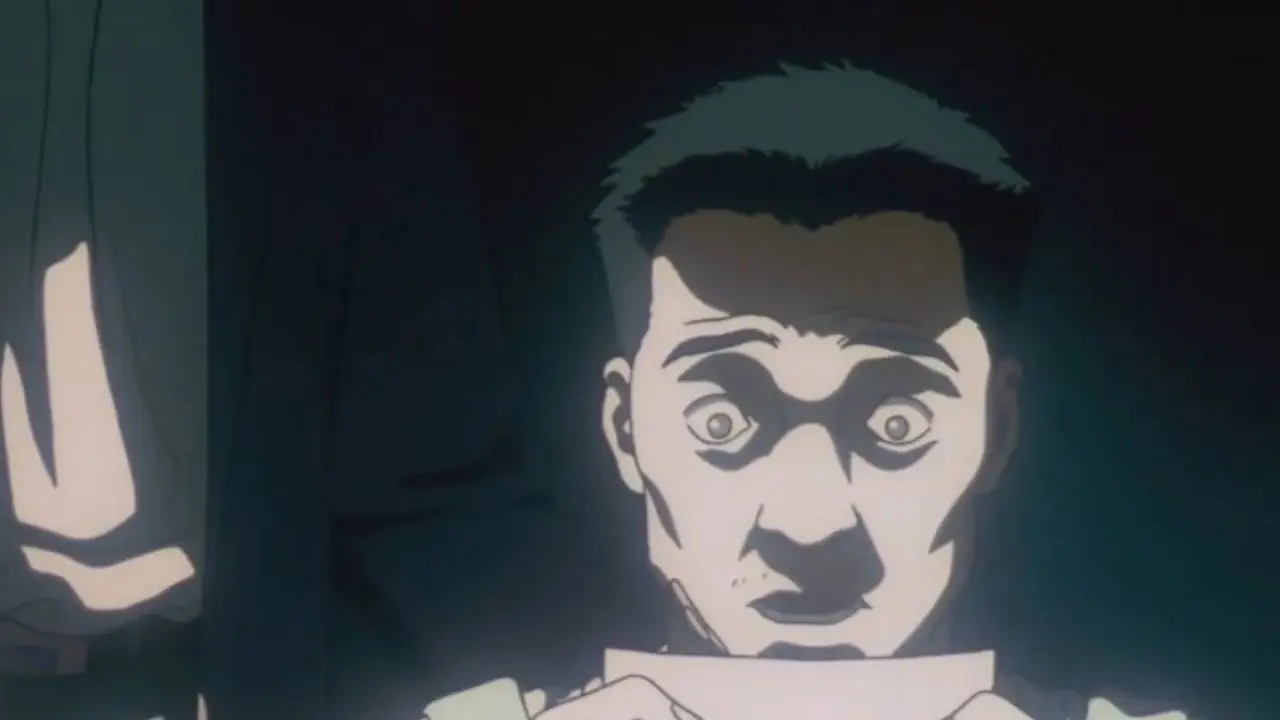
1995 年の押井守監督の映画『ゴースト・イン・ザ・シェルアニメ』で巧みに描かれた、安全性の低いベクトルとしてパペットマスターの標的となったゴミ収集人の運命は、長い間、SF と衛生の領域を同様に超えてきました。 『ゴースト・イン・ザ・シェル』のトップ悪役の一人による無慈悲な悪用により、ガベージコレクターをより大規模なサイバーセキュリティ侵害への手段とみなし、男の人生を非常に悲劇的な方法で変えます。
現代世界では、ゴミ収集業者は今のところサイバーブレインハッキングから安全ですが、水処理施設、送電網、さらには原子力施設についても同じことが言えません。この重要なインフラストラクチャと、これまで以上に脆弱なデジタル環境との間のやり取りの数が増加しているため、公共事業ネットワークは、プロジェクト 2501 を待っている攻殻機動隊のガベージ コレクターのように感じられます。このネットワーク内で低セキュリティのベクトルとして操作できるものはすべて、ハッカーのゲーム メニューにあります。
指摘するまでもなく、そのような最近の攻撃の 1 つは、主要な政府機関が職員の給与関連データの日常的な取引に使用していたサードパーティの給与計算アプリの見過ごされている脆弱性を悪用することを中心に展開していました。最終的に侵害が検出されるまで、数か月にわたってハッカーは約 27 万人の政府職員のデータを盗みました。給与計算アプリの脆弱性は、サイバー攻撃において重要な役割を果たすまでは、衛生作業員の労働と同様に気づかれることはありませんでした。
GitS はサプライチェーンのファームウェア汚染の恐ろしい範囲を示しています

攻殻機動隊の世界全体を通して、どこを見てもサプライチェーンのファームウェア汚染の機会を見つけることができます。押井守のアニメ映画の続編の中で、改ざんされたガイノイドの事件が最も際立っている。 2000 年代の過小評価されたアニメ映画の 1 つである『攻殻機動隊 2: イノセンス』の主要なストーリーラインであるこの事件は、サプライチェーンのファームウェア汚染の可能性のある暗い深さを私たちにもたらします。
殺人ロボットは依然として未来的な概念ですが、ファームウェアが侵害される危険性は重大なサイバーセキュリティの脅威として存在します。モサドの2024年のグリムビーパー作戦は、サプライチェーンファームウェア攻撃の致命的な可能性を示す顕著な例となっています。イスラエル諜報機関は綿密な計画を経て、最終的に爆発を引き起こす改変されたファームウェアを含むポケベルと双方向無線機をヒズボラ工作員に提供した。この行動により、従来の通信機器に戻って監視を回避しようとするテログループの取り組みが妨害されました。