
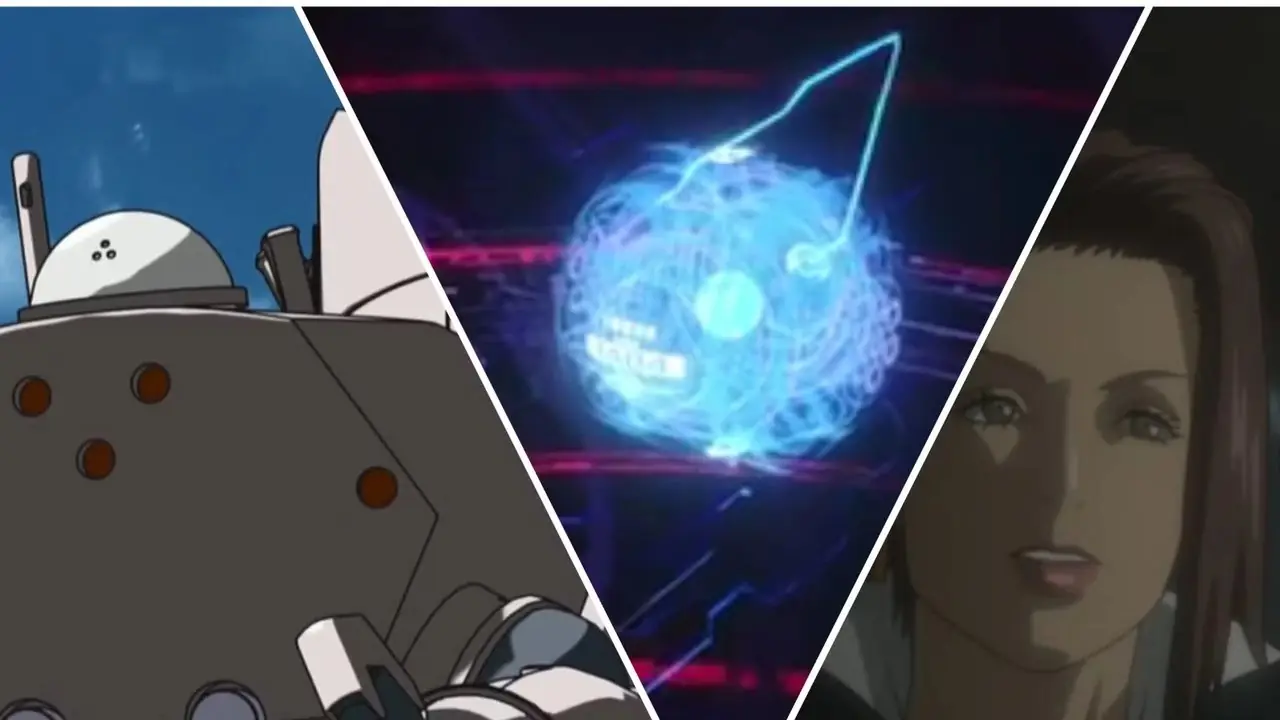
यदि यह भविष्य की भविष्यवाणी नहीं करता तो यह विज्ञान-फाई शैली का मास्टर नहीं होता, और घोस्ट इन द शेलफ्रैंचाइज़ी समय-समय पर प्रशंसकों को प्रसन्न करती है। पर्सन ऑफ इंटरेस्ट और मिस्टर जैसी भविष्यसूचक टीवी श्रृंखला की भावना में। रोबोट, द गिटस्लोर दर्शकों को याद दिलाता है कि डायस्टोपियन हिमखंड कितना विशाल और अनंत है। आज जो विज्ञान कथा की भविष्यवादी चमक दिखती है, वह युद्ध के कोहरे को प्रतिबिंबित कर सकती है जो आने वाले दिनों में वास्तविक जीवन के साइबर सुरक्षा खतरों को ढक देती है।
इसमें कोई संदेह नहीं है, डिजिटल युद्धक्षेत्र, जिसमें साइबरस्पेस अक्सर शामिल होता है, को बायपास करने के लिए फ़ायरवॉल, उजागर करने के लिए कारनामे, या अराजकता में मज़ा ढूंढने वाले हैकर्स की कोई कमी नहीं है। घोस्ट इन द शेल के कुछ मामलों से प्रशंसकों को आश्चर्य होता है कि कितनी जल्दी ऐसी धमकियाँ रोजमर्रा की जिंदगी में चिंता का विषय बन सकती हैं।
एआई सेंटिएंस प्रयोग टैचिकोमास जितने दयालु नहीं हैं
इससे कोई फर्क नहीं पड़ता कि टैचिकोमास कितने प्यारे लगते हैं, वे एआई के दुष्ट होने का प्रमुख उदाहरण हैं। अपने क्रमिक वैयक्तिकरण के दौरान, ये मनमोहक थिंक टैंक उनमें कोडित प्रोटोकॉल से कम और कम बंधे होते हैं। स्टैंड अलोन कॉम्प्लेक्सटाइमलाइन के लिए सौभाग्य से, यह एआई विकास यात्रा न केवल धारा 9 बल्कि लाखों निर्दोष जीवन के लिए एक अच्छा लाभ है। अफसोस की बात है कि हमारी दुनिया में, सैन्य व्यावहारिकता के ठंडे पानी में एआई की पाल बहुत कम आकर्षक राह पर चलती है। हथियारयुक्त एआई के बारे में विचार की ट्रेन, स्वायत्त एआई नियंत्रण प्रणालियों के युद्धक अनुप्रयोगों के साथ, जो ट्रेन के यात्रियों के लिए है, पूरी गति से आगे बढ़ रही है, और एआई के दुष्ट होने के जोखिम को एक आवश्यक बुराई के रूप में चित्रित किया गया है।
उदाहरण के तौर पर, कुछ ड्रोन प्रणालियाँ इन दिनों ड्रोन पर कब्ज़ा करने के लिए एआई नियंत्रण प्रणालियों की प्रोग्रामिंग करके टर्मिनल स्वायत्तता की अवधारणा को आगे ले जाती हैं। ऐसे परिदृश्य में जहां ड्रोन ऑपरेटर के साथ संचार कट जाता है, एआई एल्गोरिदम का एक सेट यह तय कर सकता है कि पेलोड किसे मिलेगा, अपने निर्णयों के आधार पर लक्ष्य हासिल करना और हमला करना। हालाँकि यह अभी टैचिकोमास के स्तर से बहुत दूर है, यह पहले से ही केनबिशी के T08A2 स्पाइडर टैंक की तर्ज पर है, जो साइबर नैतिकता में सबसे खराब मिसालों में से एक है।
कनेक्टेड और ऑटोनॉमस इन्फ्रास्ट्रक्चर भगोड़े साक्ष्य का निर्माण है

हाइपर-कनेक्टेड समाज की ओर मानवता का सामूहिक बहाव वाहनों को भी सवारी के लिए ले जाता है, और हैकरों द्वारा वाहनों के साथ खिलवाड़ करने का खतरा अब एक काल्पनिक दृश्य जैसा नहीं लगता है। शुक्र है, हम अभी तक कुछ शक्तिशाली विनाशकारी साइबर GTA घटनाओं के बिंदु पर नहीं हैं, जैसे कि स्टैंड अलोन कॉम्प्लेक्स सीरीज़ में विशाल HAW206 थिंक टैंक का अपहरण।
प्रमुख वाहन निर्माताओं से जुड़ी वास्तविक जीवन की घटनाओं की एक श्रृंखला से, लोग समझ सकते हैं कि बहुत सारे आधुनिक वाहन हैक करने योग्य सिस्टम से भरे हुए हैं। हालांकि आधिकारिक रिकॉर्ड पर ऐसी घटनाएं हानिरहित दिखती हैं, लेकिन मामलों की बढ़ती संख्या इसके विपरीत की ओर इशारा करती है। ऑटो निर्माता इस बात पर जोर देते हैं कि कनेक्टेड और स्वायत्त बुनियादी ढांचे पर निर्भर सॉफ्टवेयर-परिभाषित वाहन ही भविष्य हैं, और फिर भी यह तकनीकी आश्चर्य एक डिस्टॉपियन दुःस्वप्न बनने से एक बुरी चुनौती है। यह केवल समय की बात है जब तक कि कुछ संगठन सुरक्षा प्रोटोकॉल को दरकिनार करने का कोई तरीका नहीं खोज लेते।
फायर-स्टार्टर और स्टक्सनेट साइबर-फिजिकल सिस्टम लॉजिक करप्शन के अग्रदूत हैं

जैसा कि अंडरवैल्यूड घोस्ट इन द शेल: अराइज टाइमलाइन हमें दिखाती है, फायर-स्टार्टर वायरस साइबरब्रेन और सरकारों की कमजोरियों को समान रूप से प्रकट करता है, दोनों के भ्रष्ट बुनियादी ढांचे को उजागर करता है। वायरस का स्टक्सनेट जैसा आर्किटेक्चर इस हैकिंग एजेंट को साझा साइबरब्रेन नेटवर्क के माध्यम से साइबरब्रेन के भीतर मेमोरी मैट्रिक्स में घुसपैठ करने की अनुमति देता है। आश्चर्यजनक दक्षता के साथ, वायरस झूठी और बदली हुई यादों का उपयोग करता है, जिससे उसके लक्ष्य अनजान स्लीपर एजेंटों में बदल जाते हैं।
दिलचस्प बात यह है कि फायर-स्टार्टर वायरस अटैक वेक्टर पर बदलाव ने पहले ही सुरक्षा की झूठी भावना को आग लगा दी है जो हमारी दुनिया का डिजिटल परिदृश्य लाता है। 2010 में, ऑपरेशन ओलिंपिक गेम्स के हिस्से के रूप में, स्टक्सनेट वायरस ने पृथक नटान्ज़ यूरेनियम संवर्धन सुविधा को निशाना बनाया, गति और अंतराल पर एक स्पिन के लिए सेंट्रीफ्यूज ले लिया जिससे उन्हें आत्म-विनाश करना पड़ा। इसके हार्डवेयर को परमाणु अराजकता के एक अनियंत्रित अग्रदूत में बदलने के लिए सुविधा के भीतर डिजिटल स्थान तक पहुंच प्राप्त करने के लिए बस एक पूर्व-प्रोग्राम किए गए थंब ड्राइव की आवश्यकता थी।
SAC_2045 से कैस्केडिंग नेटवर्क विफलता लंबे समय से क्षितिज पर मंडरा रही है

इसके लायक क्या है, घोस्ट इन द शेल के नेटफ्लिक्स पुनरावृत्ति द्वारा प्रस्तुत SAC_2045 टाइमलाइन में सतत युद्ध अवधारणा के साथ, प्रशंसकों को एक व्यापक वित्तीय नेटवर्क विफलता और इसके विश्वव्यापी प्रभाव का एक दिलचस्प उदाहरण मिलता है। वैश्विक अर्थव्यवस्था के एआई-प्रबंधित आर्किटेक्चर की ओर एक क्रूर स्विच, जो एक रक्तपिपासु इंजन के रूप में वैश्विक संघर्षों पर निर्भर करता है, उतना ही अच्छा चलता है जितना कोई उम्मीद कर सकता है। यदि किसी के बिंगो कार्ड पर एआई के कारण वैश्विक आर्थिक प्रणाली ध्वस्त हो गई है, तो वह SAC_2045 निरंतरता में पैसे पर सही होगा।
एनीमे श्रृंखला में, वैश्विक वित्तीय नेटवर्क की व्यापक विफलता ग्लोबल सिमल्टेनियस डिफॉल्ट के रूप में सामने आती है - जैसा कि हम जानते हैं, आर्थिक प्रणाली के लिए एआई-जनित ताबूत। जैसे ही एक उन्नत एआई को शेयरों की बड़े पैमाने पर घबराहट भरी बिक्री और परिसंपत्तियों के तेजी से अवमूल्यन को ट्रिगर करने की अनुमति दी जाती है, मानवता अंधेरे युग के साइबर संस्करण की ओर धकेल दी जाती है।
जबकि SAC_2045 के सतत युद्ध का वास्तविक जीवन समकक्ष लंबे समय से हमारी वैश्विक आर्थिक प्रणाली के दरवाजे पर है, व्यापक नेटवर्क विफलता के अधिक स्थानीय उदाहरण पहले ही हो चुके हैं। उनमें से एक नवंबर 2025 का क्लाउडफ्लेयर आउटेज है, जब एक साइबर सुरक्षा डोमिनोज़ टुकड़े पर इंटरनेट के कार्यात्मक अस्तित्व के कारण इंटरनेट ट्रैफ़िक का एक तिहाई हिस्सा अंधेरे में चला गया। एक अपडेट के रूप में जो शुरू हुआ वह जल्द ही एक फ़ाइल में बदल गया जिसने क्लाउडफ़ेयर के सख्त प्रोटोकॉल को ओवरलोड कर दिया, इस प्रकार सिस्टम क्रैश हो गया और हमारा मज़ेदार इंटरनेट समय इसके साथ बर्बाद हो गया।
लाफिंग मैन के स्तर पर कॉर्पोरेट डेटाबेस रैनसम हमेशा की तरह व्यवसायिक है
कॉर्पोरेट डेटाबेस सभी प्रकार की संपत्तियों की चाबियों का खजाना रखते हैं, और घोस्ट इन द शेल प्रशंसकों को एक या किसी अन्य कारण से लक्षित निगमों का एक उत्कृष्ट चित्रण देता है। एस.ए.सी. श्रृंखला में, लाफिंग मैन माइक्रोमशीन से जुड़ी भ्रष्टाचार योजना को उजागर करने के लिए हैकिंग का उपयोग करता है। कॉर्पोरेट रहस्यों को पकड़कर, एओई दोषपूर्ण माइक्रोमशीन उपचार और साइबरब्रेन स्केलेरोसिस के खिलाफ खामोश मुराई वैक्सीन के बारे में सच्चाई का खुलासा करने के लिए अपराधी को ब्लैकमेल कर सकता है।
हमारी वास्तविकता में, अधिकांश हैकर जो कॉर्पोरेट जगत के नाजुक ताने-बाने में सेंध लगाने की हिम्मत करते हैं, उन पर एओई जैसे पात्रों के नेक इरादों का बोझ नहीं होता है। ऐसी घटनाएं जहां निगमों ने देखा है कि उनके डेटा को जब्त कर लिया गया है और बिटकॉइन के लिए फिरौती ली गई है, और कई मामलों में चुराया गया डेटा डार्क वेब पर सबसे ऊंची बोली लगाने वाले को बेच दिया जाता है। एक हालिया कॉर्पोरेट डेटाबेस फिरौती मामले में Google के AI व्यापार रहस्य शामिल हैं जिन्हें एक पूर्व सॉफ्टवेयर इंजीनियर ने चुरा लिया था जो उन्हें एक विदेशी राष्ट्र में लाने का इरादा रखता था।
सार्वजनिक उपयोगिता नेटवर्क एक कचरा संग्रहकर्ता है जो अपने कठपुतली मास्टर की प्रतीक्षा कर रहा है

प्रोडक्शन आई.जी
कठपुतली मास्टर द्वारा कम-सुरक्षा वाले वेक्टर के रूप में लक्षित कचरा संग्रहकर्ता के भाग्य को ममोरू ओशी की 1995 की घोस्ट इन शेलैनाइम फिल्म में उत्कृष्ट रूप से चित्रित किया गया है, जो लंबे समय से विज्ञान कथा और स्वच्छता के क्षेत्र से परे चला गया है। घोस्ट इन द शेल के शीर्ष खलनायकों में से एक द्वारा किया गया क्रूर कारनामा, जो कचरा संग्रहकर्ता को कहीं अधिक व्यापक साइबर सुरक्षा उल्लंघन के साधन के रूप में देखता है, आदमी के जीवन को गहरे दुखद तरीके से बदल देता है।
आधुनिक दुनिया में, जबकि कचरा संग्रहकर्ता अभी साइबरब्रेन हैक से सुरक्षित हैं, जल उपचार संयंत्रों, पावर ग्रिड तत्वों और यहां तक कि परमाणु सुविधाओं के बारे में भी ऐसा नहीं कहा जा सकता है। इस महत्वपूर्ण बुनियादी ढांचे और बेहद कमजोर डिजिटल परिदृश्य के बीच बढ़ती संख्या में इंटरैक्शन के साथ, सार्वजनिक उपयोगिता नेटवर्क घोस्ट इन द शेल के कचरा संग्रहकर्ता की तरह महसूस होता है, जो अपने प्रोजेक्ट 2501 की प्रतीक्षा कर रहा है। इस नेटवर्क के भीतर कुछ भी और कोई भी जिसे कम-सुरक्षा वेक्टर के रूप में हेरफेर किया जा सकता है वह हैकर के गेम मेनू पर है।
उंगलियों की ओर इशारा किए बिना, ऐसा एक हालिया हमला तीसरे पक्ष के पेरोल ऐप में एक अनदेखी भेद्यता का फायदा उठाने के इर्द-गिर्द घूमता है, जिसका उपयोग एक प्रमुख सरकारी एजेंसी अपने कर्मियों पर वेतन-संबंधित डेटा के नियमित लेनदेन के लिए करती है। कई महीनों के दौरान, हैकर्स ने लगभग 270,000 सरकारी कर्मचारियों का डेटा चुरा लिया, जब तक कि अंततः उल्लंघन का पता नहीं चल गया। साइबर हमले में अपनी महत्वपूर्ण भूमिका से पहले, पेरोल ऐप में भेद्यता पर किसी का ध्यान नहीं गया था, जैसा कि स्वच्छता कार्यकर्ताओं के श्रम पर होता है।
GitS हमें आपूर्ति-श्रृंखला फ़र्मवेयर संदूषण की भयावह सीमा दिखाता है
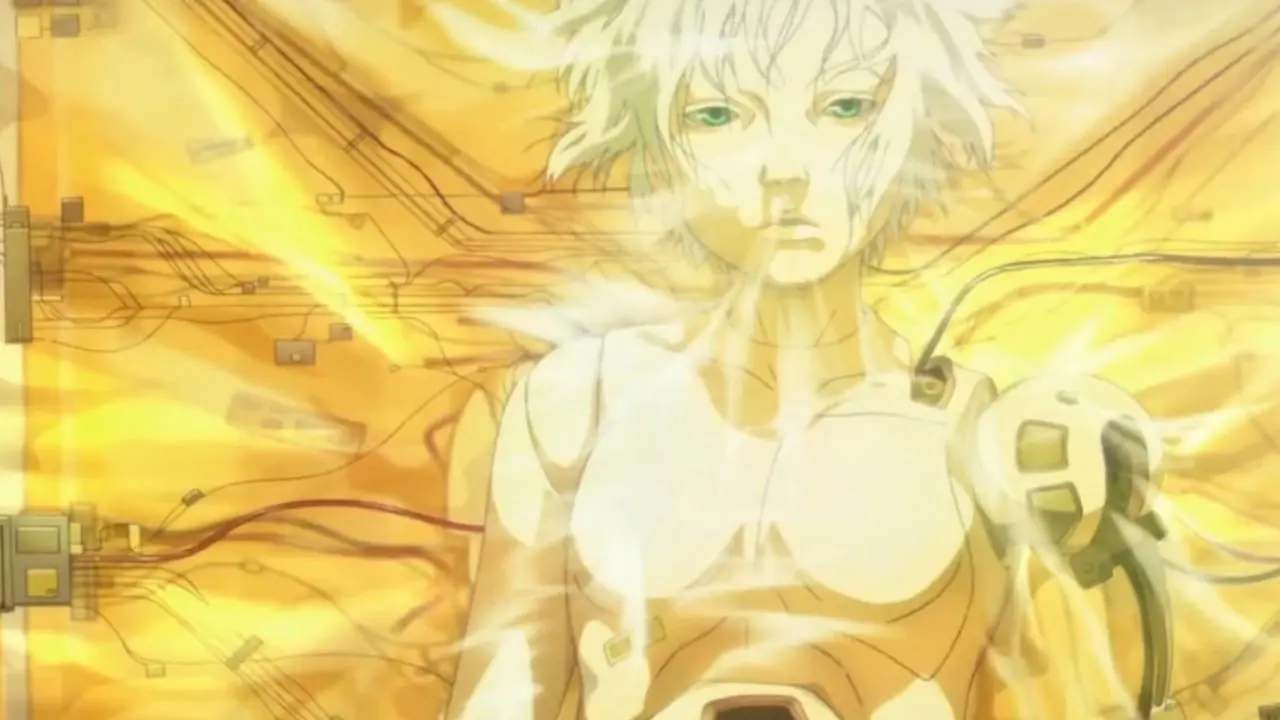
शेलयूनिवर्स में घोस्ट के दौरान, हम जहां भी देखते हैं, आपूर्ति-श्रृंखला फर्मवेयर संदूषण के अवसर पा सकते हैं। मोमरू ओशी की एनीमे फिल्म निरंतरता में छेड़छाड़ किए गए गाइनोइड का मामला सबसे अधिक सामने आता है। घोस्ट इन द शेल 2: इनोसेंस की मुख्य कहानी होने के नाते, 2000 के दशक की उन कम सराही गई एनीमे फिल्मों में से एक, यह मामला हमें आपूर्ति-श्रृंखला फर्मवेयर संदूषण की संभावित गहराइयों से परिचित कराता है।
हालाँकि हत्यारे रोबोट एक भविष्यवादी अवधारणा हैं, लेकिन समझौता किए गए फर्मवेयर का खतरा एक महत्वपूर्ण साइबर सुरक्षा खतरे के रूप में खड़ा है। मोसाद का 2024 ऑपरेशन ग्रिम बीपर आपूर्ति-श्रृंखला फर्मवेयर हमलों की घातक क्षमता का एक स्पष्ट उदाहरण है। सावधानीपूर्वक योजना बनाकर, इज़रायली ख़ुफ़िया एजेंसी ने हिज़्बुल्लाह कार्यकर्ताओं को संशोधित फ़र्मवेयर वाले पेजर और दो-तरफ़ा रेडियो प्रदान किए, जो अंततः विस्फोट के लिए प्रेरित हुए। इस कार्रवाई ने आतंकवादी समूह के पुराने संचार उपकरणों पर वापस लौटकर निगरानी से बचने के प्रयासों को बाधित कर दिया।